Nhật Bản ghi nhận số vụ tấn công mạng trong 9 tháng đầu năm 2026 vượt tổng số vụ của cả năm trước, trong khi dữ liệu hàng triệu khách hàng bị rò rỉ. Trên toàn cầu, AI đang giúp tin tặc tự động hóa nhiều công đoạn, rút ngắn thời gian xâm nhập và mở rộng quy mô tấn công, đặt ra thách thức mới cho năng lực phòng thủ.
Làn sóng tấn công mạng nhằm vào doanh nghiệp Nhật Bản đang buộc chính phủ nước này tăng cường cảnh báo an ninh. Cuối tháng 9, vụ tấn công vào dịch vụ cho thuê và chia sẻ ô tô Times Car khiến thông tin của khoảng 6,6 triệu tài khoản thành viên có nguy cơ bị lộ. Ngày 9-10, Công ty Đường sắt Kyushu cho biết khoảng 1,3 triệu tài khoản khách hàng có thể đã bị xâm phạm trong vụ tấn công bằng mã độc tống tiền nhằm vào IDC Frontier, công ty cung cấp dịch vụ điện toán đám mây thuộc SoftBank. Các doanh nghiệp khác, gồm công ty chứng khoán Daiwa Securities và chuỗi cửa hàng tiện lợi Lawson, cũng báo cáo sự cố an ninh mạng hoặc rò rỉ dữ liệu.
Theo hãng tin AP, thống kê do báo Yomiuri và công ty an ninh mạng Trend Micro công bố đầu tháng 10 ghi nhận hơn 500 vụ tấn công mạng tại Nhật Bản trong năm 2026, so với 473 vụ năm 2025 và 503 vụ năm 2024. Dữ liệu riêng của TrendAI cũng cho thấy số sự cố được ghi nhận trong 9 tháng đầu năm nay đã vượt tổng số vụ của cả năm trước. Hai thống kê có phạm vi ghi nhận khác nhau, nhưng đều phản ánh xu hướng đáng lo ngại.
Thông tin bị lộ có thể bao gồm số hộ chiếu, giấy phép lái xe và dữ liệu thẻ tín dụng. Những dữ liệu này không chỉ gây rủi ro trước mắt mà còn có thể bị khai thác về sau để giả mạo danh tính, chiếm đoạt tài khoản hoặc thực hiện các chiến dịch lừa đảo nhắm vào chính những người bị ảnh hưởng.
Trước tình hình này, chính phủ Nhật Bản yêu cầu các bộ, ngành phổ biến hướng dẫn tăng cường an ninh mạng đến chính quyền địa phương và doanh nghiệp. Các biện pháp được nhấn mạnh gồm cập nhật phần mềm, sử dụng mật khẩu mạnh và siết chặt kiểm soát an ninh trong chuỗi cung ứng.
Tuy nhiên, điều đáng chú ý không chỉ là số vụ việc gia tăng, mà còn là cách thức tấn công đang thay đổi. Theo các chuyên gia được Reuters dẫn lời, AI giúp những người có năng lực kỹ thuật hạn chế thực hiện nhiều công đoạn vốn đòi hỏi thời gian và chuyên môn, từ tìm kiếm lỗ hổng phần mềm, soạn nội dung lừa đảo đến hỗ trợ hoạt động sau khi xâm nhập hệ thống.
Tấn công mạng tăng tốc trên quy mô toàn cầu
Nhật Bản không phải trường hợp cá biệt. Báo cáo Mối đe dọa toàn cầu năm 2026 của CrowdStrike, công ty an ninh mạng Mỹ, cho biết số hoạt động tấn công có sử dụng AI tăng 89% trong năm 2025 so với năm 2024. Đây là số liệu từ hệ thống theo dõi của CrowdStrike, không phải thống kê toàn bộ các cuộc tấn công trên thế giới. Dù vậy, kết quả cho thấy AI ngày càng được tích hợp vào hoạt động của tội phạm mạng và các nhóm tấn công có động cơ chính trị.
Một chỉ dấu đáng chú ý khác là tốc độ tin tặc mở rộng quyền kiểm soát sau khi xâm nhập được hệ thống ban đầu. Theo CrowdStrike, thời gian trung bình để chúng chuyển sang các hệ thống khác giảm còn 29 phút trong năm 2025, nhanh hơn 65% so với năm trước. Trường hợp nhanh nhất chỉ mất 27 giây. Trong một vụ việc, dữ liệu bắt đầu bị lấy đi chỉ 4 phút sau khi tin tặc xâm nhập thành công.
Những con số này cho thấy khoảng thời gian để đội ngũ bảo mật phát hiện và ngăn chặn một cuộc xâm nhập đang bị thu hẹp. Nếu trước đây nhân viên an ninh có thể có thêm thời gian để nhận diện dấu hiệu bất thường và cô lập hệ thống, các cuộc tấn công diễn ra nhanh hơn khiến cơ hội phản ứng ngày càng ít đi.
CrowdStrike cũng ghi nhận các đối tượng tấn công sử dụng công cụ AI tạo sinh hợp pháp tại hơn 90 tổ chức, đưa vào những chỉ dẫn độc hại nhằm tạo lệnh phục vụ đánh cắp thông tin đăng nhập và tiền mã hóa. Các nền tảng phát triển AI cũng trở thành mục tiêu khi tin tặc tìm cách khai thác lỗ hổng để duy trì quyền truy cập hoặc triển khai mã độc tống tiền.
Báo cáo Triển vọng an ninh mạng toàn cầu năm 2026 của Diễn đàn Kinh tế Thế giới cho thấy 87% người tham gia khảo sát xem các lỗ hổng liên quan đến AI là nhóm rủi ro an ninh mạng tăng nhanh nhất trong năm 2025.
Ở chiều ngược lại, tỷ lệ tổ chức có quy trình đánh giá bảo mật các công cụ AI tăng từ 37% năm 2025 lên 64% năm 2026. Điều này cho thấy doanh nghiệp ngày càng chú ý đến rủi ro khi triển khai AI. Tuy nhiên, việc có quy trình đánh giá không đồng nghĩa với việc đã kiểm soát được mọi nguy cơ, nhất là khi công nghệ và cách thức tấn công tiếp tục thay đổi nhanh chóng.
AI không thay thế tin tặc, nhưng giúp chúng làm được nhiều việc hơn
AI không phải nguyên nhân duy nhất khiến tấn công mạng gia tăng. Đánh cắp mật khẩu, khai thác phần mềm chưa cập nhật, lừa nhân viên cung cấp thông tin đăng nhập và mua bán quyền truy cập vào hệ thống bị xâm nhập vẫn là những thủ đoạn phổ biến. Điểm thay đổi là AI có thể giúp thực hiện các công việc này nhanh hơn, với chi phí thấp hơn và trên nhiều mục tiêu cùng lúc.
Một chiến dịch lừa đảo có chủ đích thường đòi hỏi kẻ tấn công tìm hiểu nạn nhân, nghiên cứu quan hệ công việc và soạn thông điệp đủ thuyết phục để đánh lừa họ. Công cụ AI có thể hỗ trợ thu thập thông tin, viết thư bằng ngôn ngữ tự nhiên, điều chỉnh nội dung theo từng đối tượng và tạo nhiều phiên bản của cùng một thông điệp.
AI cũng làm giảm rào cản ngôn ngữ. Các nhóm tội phạm ở nước ngoài có thể nhắm đến doanh nghiệp và người dùng Nhật Bản bằng những thông điệp tiếng Nhật tự nhiên hơn mà không cần thông thạo ngôn ngữ này như trước.
Ở cấp độ kỹ thuật, AI có thể hỗ trợ rà soát hệ thống, phân tích mã nguồn, xác định điểm yếu tiềm tàng và đề xuất cách khai thác. Sau khi giành được quyền truy cập, tin tặc có thể tiếp tục dùng AI để phân tích dữ liệu, tìm thông tin đăng nhập và hỗ trợ mở rộng phạm vi xâm nhập.
Một vụ việc tại Hàn Quốc cho thấy khả năng này đã được đưa vào hoạt động thực tế. Theo Reuters dẫn thông tin từ CrowdStrike, một người 26 tuổi bị nghi liên quan đến chiến dịch nhắm vào các ngân hàng Hàn Quốc đã sử dụng một tác nhân AI do Trung Quốc phát triển cùng công cụ Claude Code của Anthropic. CrowdStrike đánh giá năng lực kỹ thuật của người này không quá tinh vi, nhưng AI đã hỗ trợ hoạt động tấn công.
Tuy nhiên, cần phân biệt giữa việc sử dụng AI cho từng công đoạn và một cuộc tấn công được tự động hóa hoàn toàn. AI có thể giúp viết mã, tìm lỗ hổng hoặc tạo nội dung lừa đảo mà không trực tiếp điều khiển toàn bộ quá trình. Một tác nhân AI tự thực hiện nhiều bước liên tiếp theo mục tiêu do con người giao là cấp độ khác, đòi hỏi khả năng lập kế hoạch, sử dụng công cụ và xử lý tình huống phát sinh.
Các hệ thống như vậy đang phát triển, nhưng chưa có đủ bằng chứng để kết luận phần lớn cuộc tấn công mạng hiện nay đã hoàn toàn tự động. Với những vụ việc tại Nhật Bản và Hàn Quốc, việc xác định AI được sử dụng ở khâu nào vẫn là vấn đề cần được điều tra cụ thể.
Phòng thủ phải theo kịp tốc độ tấn công
Thách thức lớn nhất không đơn thuần là tin tặc có thêm công cụ, mà là tốc độ xử lý của bên tấn công có thể vượt quá khả năng phản ứng của bên phòng thủ.
Theo báo cáo Phòng thủ số năm 2026 của Microsoft, AI đang giúp rút ngắn thời gian thực hiện các cuộc tấn công, giảm chi phí triển khai kỹ thuật phức tạp và mở rộng quy mô hoạt động. Tin tặc ngày càng khai thác tài khoản hợp lệ, ứng dụng đám mây và các dịch vụ mà doanh nghiệp vốn tin tưởng, khiến hành vi độc hại khó phân biệt với hoạt động bình thường.
Một tài khoản nhân viên bị đánh cắp có thể trở thành điểm khởi đầu để tiếp cận dữ liệu nội bộ. Nếu tài khoản được cấp quyền truy cập quá rộng hoặc doanh nghiệp chưa kiểm soát chặt quyền quản trị, tin tặc có thể mở rộng phạm vi xâm nhập mà không cần triển khai mã độc rõ ràng trên từng máy tính.
Chuỗi cung ứng cũng là điểm yếu đáng kể. Doanh nghiệp thường phụ thuộc vào nhà cung cấp phần mềm, dịch vụ công nghệ thông tin và các hệ thống kết nối từ xa. Khi một nhà cung cấp bị xâm nhập, nhiều khách hàng có thể chịu ảnh hưởng cùng lúc. Vì vậy, bảo vệ từng máy tính riêng lẻ không đủ để xử lý rủi ro trong một hệ sinh thái công nghệ liên kết chặt chẽ.
AI đồng thời mang lại lợi thế cho bên phòng thủ. Các công cụ bảo mật có thể dùng công nghệ này để phân tích lượng lớn cảnh báo, phát hiện hành vi bất thường, ưu tiên lỗ hổng cần xử lý và hỗ trợ ứng phó sự cố. Tuy nhiên, hiệu quả vẫn phụ thuộc vào chất lượng dữ liệu, quy trình vận hành và khả năng con người kiểm tra những quyết định quan trọng.
Doanh nghiệp vì thế không thể chỉ dựa vào việc mua phần mềm bảo mật. Họ cần quy trình ứng phó rõ ràng, giới hạn quyền truy cập theo nhiệm vụ, triển khai xác thực nhiều lớp và có khả năng nhanh chóng khóa tài khoản hoặc cô lập hệ thống đáng ngờ.
Các công cụ AI cũng cần được kiểm soát như một phần của hạ tầng công nghệ. Nếu doanh nghiệp trao cho tác nhân AI quyền truy cập dữ liệu hoặc thực hiện hành động quá rộng mà thiếu giám sát, công cụ được triển khai để tăng năng suất có thể trở thành điểm yếu mới.
Cuộc đua phát hiện và ngăn chặn nhanh hơn
Trong 12 tháng tới, AI có thể tiếp tục được tích hợp vào nhiều công đoạn tấn công mạng. Lừa đảo có chủ đích sẽ có thêm khả năng cá nhân hóa; việc dò tìm mục tiêu có thể mở rộng nhanh hơn; các tác nhân AI có thể đảm nhiệm nhiều bước liên tiếp, làm giảm thêm rào cản kỹ thuật đối với người muốn tấn công.
Tuy nhiên, mức độ phổ biến của các cuộc tấn công tự động hoàn toàn vẫn là câu hỏi mở. Không phải mọi công cụ AI đều có thể khai thác hệ thống thành công, và những cuộc xâm nhập phức tạp vẫn có thể đòi hỏi con người điều khiển, đánh giá và đưa ra quyết định.
Với Nhật Bản, các vụ rò rỉ dữ liệu cho thấy một sự cố không kết thúc khi doanh nghiệp khôi phục hệ thống. Thông tin bị đánh cắp có thể tiếp tục bị sử dụng để lừa đảo, giả mạo danh tính hoặc chiếm đoạt tài khoản trong thời gian dài. Với những doanh nghiệp phụ thuộc vào nhà cung cấp bên ngoài, thiệt hại còn có thể lan sang các đơn vị không trực tiếp bị tấn công.
Do đó, thước đo năng lực phòng thủ không chỉ là số vụ tấn công tăng bao nhiêu phần trăm, mà còn là thời gian từ lúc xâm nhập đến khi bị phát hiện, tốc độ khắc phục lỗ hổng và khả năng ngăn một vụ việc lan sang các hệ thống khác.
AI không khiến mọi cuộc tấn công trở nên dễ dàng hay chắc chắn thành công, nhưng đang giúp tin tặc tiết kiệm thời gian, công sức và mở rộng phạm vi hoạt động. Thách thức đối với doanh nghiệp và chính phủ là xây dựng năng lực phòng thủ đủ nhanh, phối hợp đủ tốt và kiểm soát đủ chặt để theo kịp sự thay đổi đó.
Dòng chữ “An ninh mạng AI”, bàn phím và bàn tay robot trong hình minh họa ngày 23/9/2026. Ảnh: Reuters
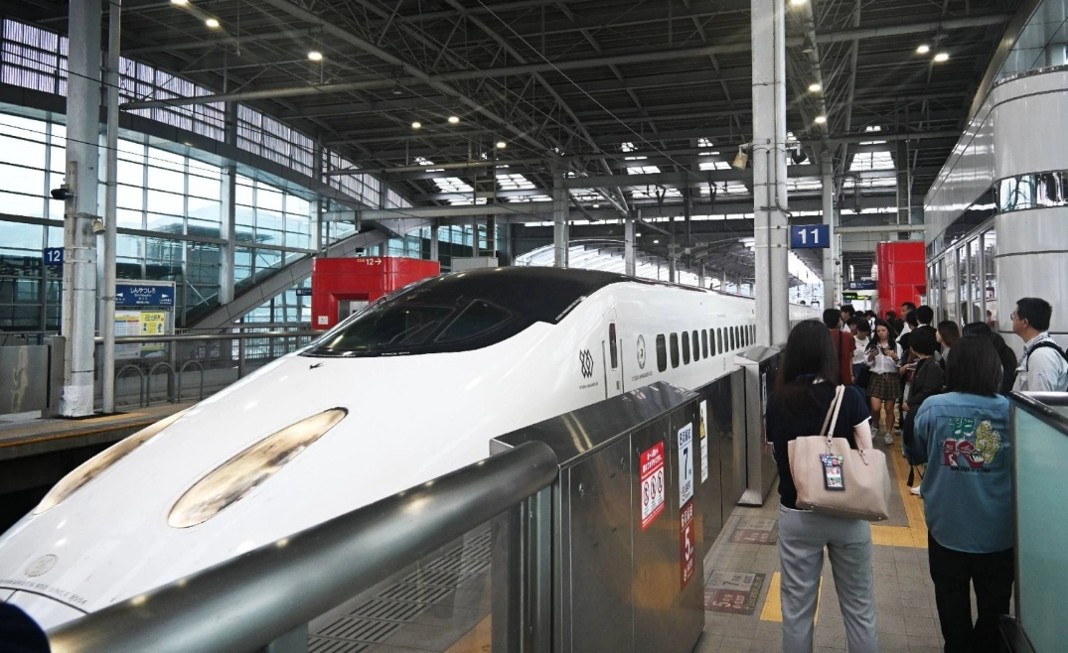
Tuyến đường sắt cao tốc Kyushu Shinkansen. Công ty Đường sắt Kyushu hôm 9-10 cho biết khoảng 1,3 triệu tài khoản khách hàng có thể đã bị xâm phạm do vụ tấn công bằng mã độc tống tiền nhằm vào IDC Frontier, công ty con cung cấp dịch vụ điện toán đám mây của SoftBank. Ảnh: Jiji