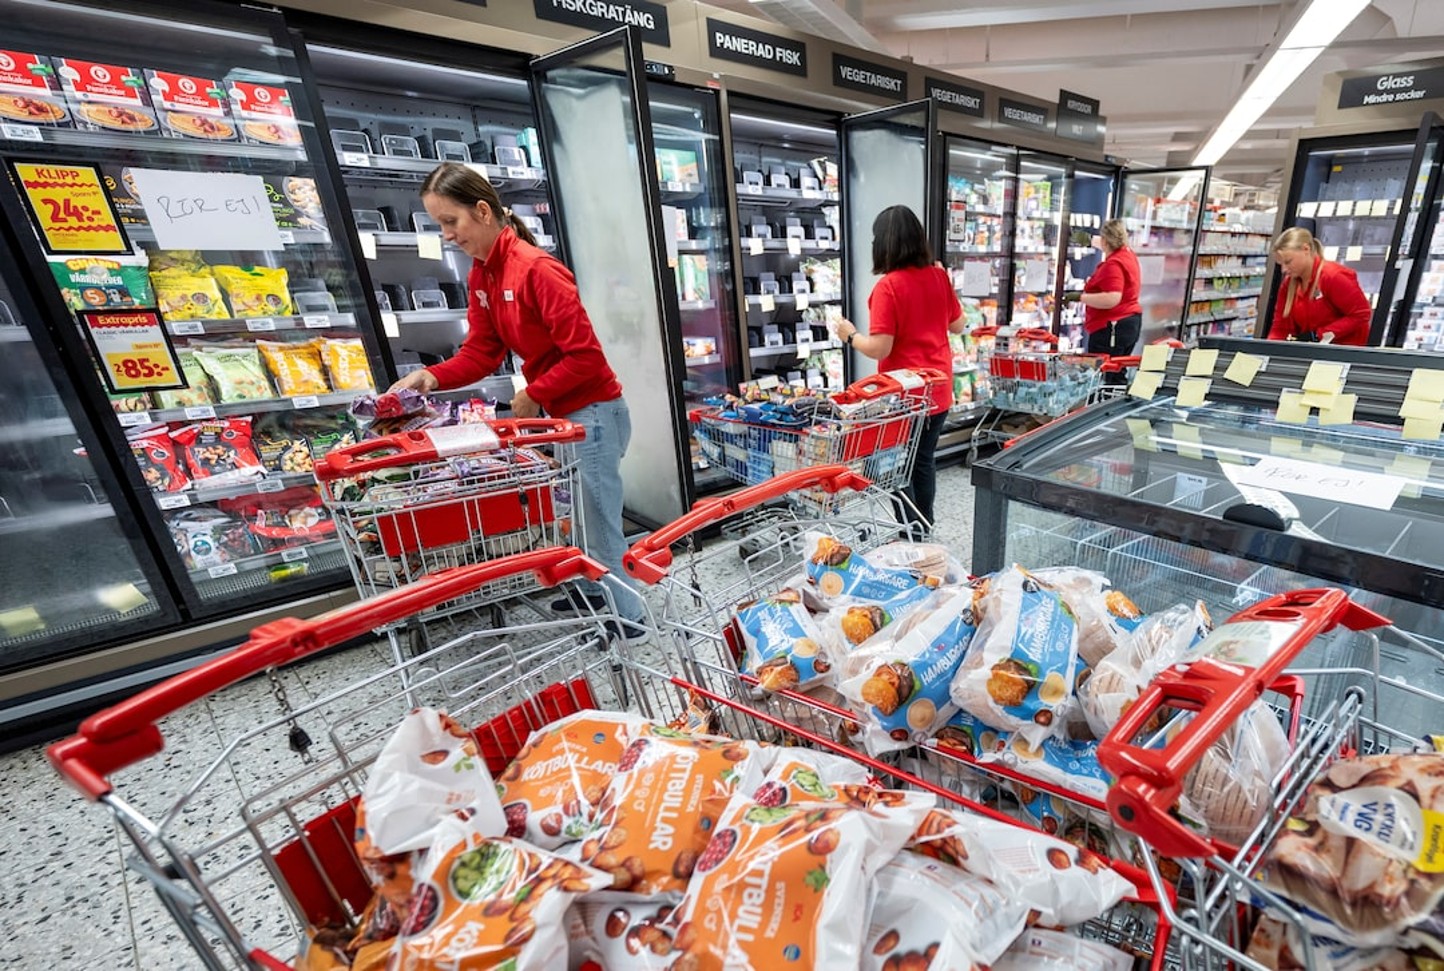
Một loạt siêu thị tại Thụy Điển, Bỉ, Luxembourg và Ireland phải loại bỏ thực phẩm khỏi quầy bán sau khi tin tặc xâm nhập hệ thống điều khiển tủ lạnh, tủ đông, khiến nhiệt độ tăng cao. Vụ việc hôm 2-11 diễn ra chưa đầy một tháng sau cuộc tấn công tương tự tại Pháp, làm dấy lên lo ngại về lỗ hổng an ninh mạng trong chuỗi cung ứng thực phẩm châu Âu.
Tại Thụy Điển, một cửa hàng thuộc hệ thống ICA phát hiện toàn bộ tủ đông tăng nhiệt lên 50 độ C sau vụ tấn công lúc 2 giờ sáng. Engla Ingwall, quản lý bán hàng tại cửa hàng, nói với Reuters rằng khi nhân viên phát hiện sự cố nhiều giờ sau đó, toàn bộ thực phẩm đông lạnh đã hỏng.
Các hệ thống bán lẻ bị ảnh hưởng còn có Ahold Delhaize và Colruyt tại Bỉ, Luxembourg; Coop tại Thụy Điển; IKEA tại Bỉ và Musgrave tại Ireland. Carrefour cho biết 15 trong số 700 cửa hàng tại Bỉ bị tác động. Colruyt ghi nhận sự cố tại 5 cửa hàng, trong khi Coop cho biết 7 trong số 800 cửa hàng bị can thiệp trái phép vào hệ thống làm lạnh. Tại Ireland, Musgrave phải thu hồi một số sản phẩm đông lạnh và thực phẩm cần bảo quản lạnh tại 13 cửa hàng SuperValu.
Trong một vụ việc tại Bỉ, Luc De Laet, chủ chuỗi cửa hàng thịt De Laet & Van Haver, cho biết ông được nhân viên báo tin lúc 3 giờ 30 sáng và phát hiện nhiệt độ tủ lạnh đã tăng lên 18 độ C. Ông ước tính số thịt phải tiêu hủy trị giá khoảng 15.000 euro.
Vụ việc gợi lại cuộc tấn công tại Pháp ngày 13-10, khi tin tặc chiếm quyền điều khiển hệ thống làm lạnh tại ít nhất 350 siêu thị, trong đó có Carrefour, Monoprix và Intermarché. Nhiệt độ tủ lạnh bị thay đổi, khiến nhiều cửa hàng phải tiêu hủy thịt và thực phẩm đông lạnh; một số nơi còn xảy ra hỏa hoạn.
Chưa có nhóm nào nhận trách nhiệm về cả hai vụ việc. Giới điều tra Pháp cũng chưa xác định được động cơ, trong bối cảnh không có yêu cầu tiền chuộc hay tuyên bố chính trị. Reuters chưa thể xác định ai đứng sau vụ tấn công mới tại Bắc Âu và Tây Âu, hoặc liệu hai đợt sự cố có liên quan với nhau hay không.
Hệ thống cũ mở đường cho tin tặc
Các chuyên gia an ninh mạng nhận định hệ thống điều khiển làm lạnh có thể trở thành mục tiêu dễ bị xâm nhập do nhiều thiết bị vẫn sử dụng phần mềm lỗi thời hoặc để giao diện quản trị kết nối trực tiếp với Internet.
Cơ quan an ninh mạng Pháp cho biết các hệ thống bị ảnh hưởng sử dụng phần mềm của Danfoss, Copeland và Dixell. Danfoss, nhà cung cấp công nghệ điều khiển nhiệt độ của Đan Mạch, cho biết nhiều thiết bị gặp sự cố đã hết vòng đời hỗ trợ, không còn nhận bản cập nhật bảo mật hoặc đang chạy phần mềm cũ. Công ty khuyến nghị khách hàng cập nhật thiết bị còn được hỗ trợ và thay thế các hệ thống lỗi thời.
Copeland, công ty sở hữu thương hiệu Dixell, cũng thừa nhận có lỗ hổng và cho biết đang phối hợp với khách hàng bị ảnh hưởng để giảm thiểu rủi ro.
Một số điểm yếu trong bộ điều khiển Danfoss AK-SM 800A đã được công ty an ninh mạng Claroty công bố từ tháng 8. Các lỗ hổng này có thể cho phép kẻ xâm nhập vượt qua cơ chế xác thực và thực thi mã trên thiết bị bị chiếm quyền. Dù đã được khắc phục, nhiều hệ thống cũ vẫn có thể chưa cài đặt bản vá.
Reuters sử dụng công cụ quét Internet Shodan và phát hiện ít nhất 4.500 giao diện điều khiển Danfoss vẫn có thể truy cập công khai. Hãng chưa xác định được bao nhiêu thiết bị trong số đó đang chạy phần mềm dễ bị tấn công. Công ty quét Internet Onyphe của Pháp cho biết chỉ một tỷ lệ nhỏ thiết bị dường như sử dụng phiên bản phần mềm mới nhất, trong khi các phiên bản cũ vẫn phổ biến trên những giao diện có thể truy cập từ bên ngoài.
Ken Munro, chuyên gia tại công ty an ninh mạng Pen Test Partners của Anh, cho rằng đây có thể là hệ quả của những thiếu sót cơ bản trong quản trị an ninh mạng, như không cập nhật phần mềm và để lộ giao diện điều khiển ra Internet. Theo ông, việc khai thác những lỗ hổng đã được biết đến không nhất thiết đòi hỏi năng lực kỹ thuật quá cao.
Tom Hegel, nhà nghiên cứu tại công ty an ninh mạng SentinelOne, cho biết các cuộc tấn công vào hệ thống bán lẻ có thể xuất phát từ mục đích tống tiền, chính trị hoặc hoạt động của các tác nhân cấp nhà nước. Tuy nhiên, việc không có yêu cầu tài chính trong những vụ việc gần đây khiến khả năng phá hoại được chú ý hơn.
Ông nhận định ngành bán lẻ là mục tiêu hấp dẫn vì các chuỗi siêu thị vận hành số lượng lớn thiết bị kết nối, từ bộ điều khiển làm lạnh, hệ thống quản lý tòa nhà đến camera, cửa ra vào và thiết bị thanh toán. Việc truy vết kẻ tấn công cũng khó khăn nếu chúng chỉ đăng nhập vào một bảng điều khiển bị lộ.
Nguy cơ với chuỗi cung ứng thực phẩm
Các vụ việc đang khiến giới chức châu Âu lo ngại về nguy cơ tấn công mạng nhằm vào hạ tầng thiết yếu. Katrien Eggers, người phát ngôn Trung tâm An ninh mạng Bỉ, cho biết hiện chưa rõ ai đứng sau vụ tấn công mới và có thể sẽ không bao giờ xác định được thủ phạm. Bà cũng cảnh báo AI có thể giúp những tác nhân tinh vi khai thác lỗ hổng trong các hệ thống công nghệ thông tin.
Ủy viên Liên minh châu Âu phụ trách nông nghiệp Christophe Hansen cho rằng các cuộc tấn công lặp lại là dấu hiệu đáng lo ngại, bởi chúng có thể làm gián đoạn chuỗi cung ứng thực phẩm và suy giảm niềm tin của người tiêu dùng.
Những sự cố này xảy ra trong bối cảnh các chính phủ châu Âu ngày càng quan ngại về các mối đe dọa hỗn hợp nhằm vào hạ tầng.
Ngoài thiệt hại về thực phẩm, các vụ tấn công còn cho thấy rủi ro khi những thiết bị vốn vận hành độc lập hoặc mang tính cơ học được kết nối để giám sát và điều khiển từ xa. Một hệ thống làm lạnh bị xâm nhập có thể gây thiệt hại trực tiếp cho hàng hóa, gián đoạn hoạt động cửa hàng và ảnh hưởng đến niềm tin của khách hàng.
Nhân viên dọn các tủ đông trống và chuyển thực phẩm đông lạnh lên xe đẩy để tiêu hủy tại siêu thị ICA Kvantum ở Sjöbo, Thụy Điển, ngày 2-11-2026, sau khi tin tặc khiến nhiệt độ tủ đông tăng lên 50 độ C. Ảnh: TT News Agency
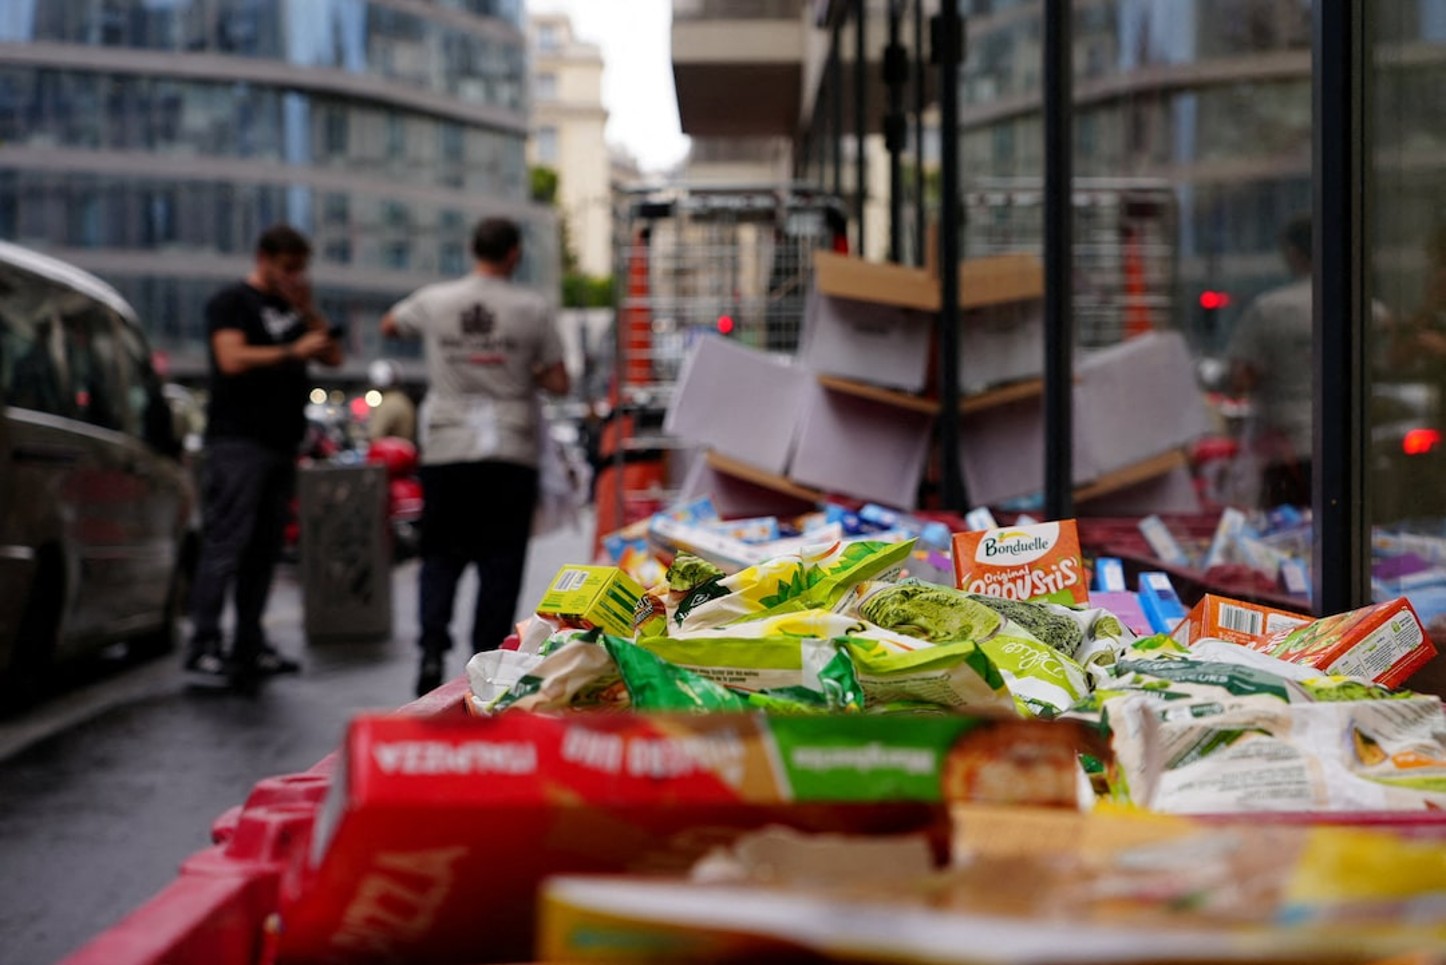
Các thùng thực phẩm hư hỏng bên ngoài một siêu thị Intermarché ở Paris ngày 13-10-2026, một ngày sau vụ tấn công mạng nhằm vào hệ thống làm lạnh của các chuỗi siêu thị Pháp, gây thất thoát thực phẩm và hỏa hoạn tại một số cửa hàng. Ảnh: Reuters