Từ vụ tin tặc tấn công hệ thống tủ lạnh tại các siêu thị, vụ đánh cắp tiền mã hóa trị giá kỷ lục tại Binance đến tình trạng khẩn cấp do các lỗ hổng trong phần mềm web được sử dụng rộng rãi, doanh nghiệp trên toàn thế giới đang đối mặt làn sóng đe dọa an ninh mạng ngày càng phức tạp. Theo các lãnh đạo doanh nghiệp, trí tuệ nhân tạo (AI) đang đẩy nhanh tốc độ và gia tăng mức độ tinh vi của những cuộc tấn công này.
Làn sóng tấn công khiến các bộ phận công nghệ thông tin chịu áp lực lớn. Nhân viên phải làm việc xuyên đêm để khắc phục lỗ hổng phần mềm, buộc một số doanh nghiệp tìm đến các công cụ bảo mật ứng dụng AI và tăng đầu tư vào lĩnh vực này nhằm giảm tải công việc.
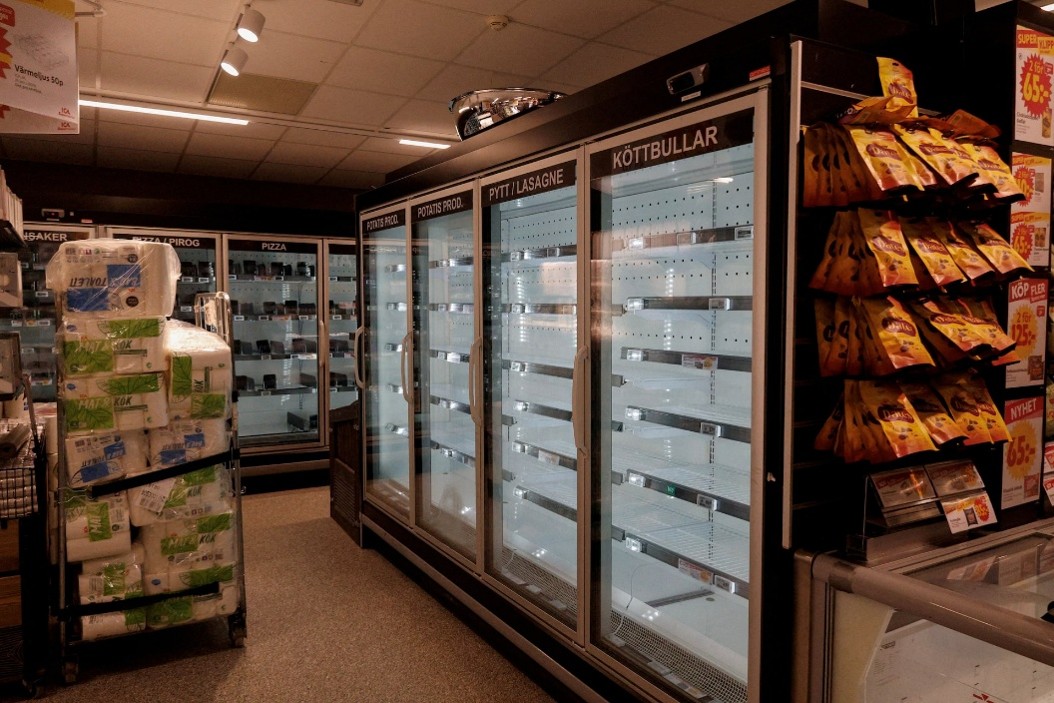
Vụ tấn công mạng nhằm vào các siêu thị châu Âu hôm thứ Hai là hồi chuông cảnh báo về tính cấp bách của vấn đề. Đây là vụ thứ hai trong vòng ba tuần mà tin tặc can thiệp vào hệ thống điều khiển nhiệt độ tủ lạnh và tủ đông, khiến các nhà bán lẻ phải loại bỏ lượng thực phẩm hư hỏng trị giá hàng triệu USD.
“Đây là cuộc chiến mèo vờn chuột không có hồi kết, với những rủi ro rất lớn,” Marnie Wilking, Giám đốc an ninh của nền tảng du lịch Booking.com, nói.
“Bất cứ khi nào chúng tôi đóng được một con đường tấn công, trước cả khi hoàn tất triển khai biện pháp khắc phục, những kẻ xấu đã chuyển sang khai thác lỗ hổng khác,” bà cho biết, đồng thời tiết lộ hàng trăm kỹ sư tại công ty hiện đang phát triển các hệ thống phòng thủ ứng dụng AI.
Theo danh sách Common Vulnerabilities and Exposures (CVE), cơ sở dữ liệu quốc tế chuyên ghi nhận các lỗ hổng bảo mật được công bố, gần 37.000 lỗ hổng trong phần mềm hoặc hệ thống máy tính được báo cáo trong quý III/2026, gấp ba lần cùng kỳ năm trước.
“Những sự cố có quy mô lớn mà trước đây phải vài tháng mới xảy ra một lần, nay xuất hiện hàng tuần, thậm chí vài ngày một lần,” Markus Noga, Giám đốc công nghệ của Ionos, công ty cung cấp dịch vụ lưu trữ web tại Đức với 7 triệu khách hàng, nói với Reuters.
Ionos cho biết đã thay đổi các biện pháp bảo mật sau khi ghi nhận số lượng lỗ hổng tăng đột biến trong tháng 7. Công ty triển khai các hệ thống giám sát ứng dụng AI để rà soát mối đe dọa, đồng thời sử dụng công cụ có AI hỗ trợ để cài đặt bản vá cho hệ thống suốt ngày đêm.
“Tôi bị giới hạn bởi khả năng của một đội ngũ chỉ làm việc trong giờ hành chính từ 9 giờ sáng đến 5 giờ chiều, và cách làm đó không còn đủ hiệu quả nữa,” Noga nói.
Đe dọa mạng thúc đẩy chi tiêu cho phòng thủ
Binance, sàn giao dịch bị tin tặc tấn công và đánh cắp lượng tiền mã hóa trị giá 6,3 tỷ USD, cho biết sẽ tăng đầu tư vào các hệ thống phát hiện mối đe dọa có ứng dụng AI. Cảng Rotterdam đang phát triển một “lá chắn an ninh mạng” ứng dụng AI, trong khi Siemens thử nghiệm các mô hình AI tiên tiến phục vụ bảo mật và phòng thủ.
Tập đoàn bán lẻ thực phẩm Ahold Delhaize của Hà Lan, đơn vị vận hành các chuỗi siêu thị Stop & Shop và Giant Food tại Mỹ, đã hứng chịu hai vụ tấn công mạng trong tháng qua. Vụ đầu tiên xảy ra vào giữa tháng 10, khiến doanh thu sụt giảm hơn 200 triệu euro (225 triệu USD) và buộc công ty đưa ra cảnh báo lợi nhuận.
Trong vụ việc đó, Ahold phải ngừng hoạt động các trang web và ứng dụng trong một tuần sau khi phát hiện hệ thống bị xâm nhập. Tuần này, một số cửa hàng của tập đoàn tại Bỉ và Luxembourg tiếp tục nằm trong số những địa điểm bị tấn công thông qua hệ thống tủ lạnh ở 12 quốc gia châu Âu.
“Chúng tôi đang phải thích nghi với một thực tế mới,” Giám đốc tài chính Jolanda Poots-Bijl nói với Reuters, đồng thời cảnh báo các doanh nghiệp nhỏ dễ bị tổn thương hơn trước những cuộc tấn công này. Tuy nhiên, bà cho rằng AI cũng là công cụ hỗ trợ phòng thủ.
“AI còn giúp chúng tôi phát hiện và khôi phục hệ thống nhanh hơn rất nhiều so với trước đây,” bà nói thêm.
McKinsey dự báo thị trường toàn cầu dành cho các sản phẩm và dịch vụ an ninh mạng do nhà cung cấp bên ngoài cung cấp sẽ tăng từ 223 tỷ USD năm 2025 lên 346 tỷ USD vào năm 2029.
AI giúp chuyên gia tái hiện các cuộc tấn công
Theo Sean Tufts, Giám đốc công nghệ phụ trách khách hàng tại công ty an ninh mạng Claroty, các vụ tấn công hệ thống tủ lạnh cho thấy AI đang gia tăng áp lực buộc doanh nghiệp phải nhanh chóng vá lỗi ngay khi phát hiện lỗ hổng.
Tháng 8, nhiều tháng trước khi các vụ tấn công bắt đầu, Claroty đã công bố nghiên cứu chỉ ra những điểm yếu trong bộ điều khiển hệ thống làm lạnh.
Sau khi làn sóng tấn công đầu tiên nhắm vào các cửa hàng tại Pháp ngày 11-10, các nhà nghiên cứu của Claroty sử dụng những công cụ AI phổ biến để tái tạo các lỗ hổng và giành quyền kiểm soát một thiết bị thử nghiệm. Kết quả này cho thấy nguy cơ các cuộc tấn công tương tự tiếp tục xảy ra.
“Chúng tôi có thể tái hiện cuộc tấn công đó chỉ với 6 USD và 28 phút,” Tufts nói.
Ngày 21-10, việc công bố hai lỗ hổng được AI phát hiện trong ngôn ngữ lập trình PHP, nền tảng của nhiều trang web, đã khiến chính phủ và doanh nghiệp từ Tokyo đến Helsinki phải tạm ngừng hoạt động một số trang web để phòng ngừa rủi ro.
Công ty hạ tầng internet Cloudflare của Mỹ cho biết số lần tin tặc tìm cách khai thác các lỗ hổng PHP tăng từ vài nghìn lên hàng triệu chỉ trong vài giờ sau khi thông tin được công bố. Công ty cảnh báo những lỗi bảo mật được AI phát hiện có thể gây ra nhiều gián đoạn hơn trong tương lai.
“Mối đe dọa là có thật và đang gia tăng,” Steve Cahillane, Giám đốc điều hành Kraft Heinz, nói, đồng thời nhấn mạnh an ninh mạng “quan trọng hơn hôm nay so với hôm qua và sẽ còn quan trọng hơn vào ngày mai”.
Holcim, nhà sản xuất vật liệu xây dựng của Thụy Sĩ, đã tạm ngừng hoạt động trang web vào khoảng 21 giờ 30 ngày 21-10 để cài đặt các bản vá PHP, sau đó khôi phục dịch vụ trước nửa đêm. Giám đốc tài chính Steffen Kindler cũng đưa ra nhận định tương tự.
“Chúng ta cần trở nên thông minh hơn. Cả hai phía đều được trang bị rất nhiều công cụ,” ông nói. “Cả hai phía đều sử dụng AI và cuộc chạy đua đó vẫn đang tiếp diễn”.
Các tủ đông trống tại một cửa hàng ở Stockholm, Thụy Điển, sau khi một cuộc tấn công mạng khiến nhiều tủ đông ngừng hoạt động, ngày 2-11-2026. Ảnh: Reuters