Chính quyền Singapore đã phát triển và triển khai các công cụ trí tuệ nhân tạo (AI) để bảo vệ khoảng 2.000 hệ thống chính phủ, trong bối cảnh nước này tăng cường an ninh mạng sau một vụ tấn công nhằm vào bốn nhà mạng viễn thông lớn.
Động thái này đánh dấu sự chuyển dịch từ phòng thủ theo vành đai sang chủ động săn tìm mối đe dọa sau vụ nhóm gián điệp mạng UNC3886 tấn công hệ thống viễn thông Singapore.
Vụ việc được công khai lần đầu vào tháng 7-2025. Nếu xâm nhập sâu hơn, nhóm tấn công có thể làm gián đoạn dịch vụ viễn thông và Internet, đồng thời đe dọa an ninh quốc gia.
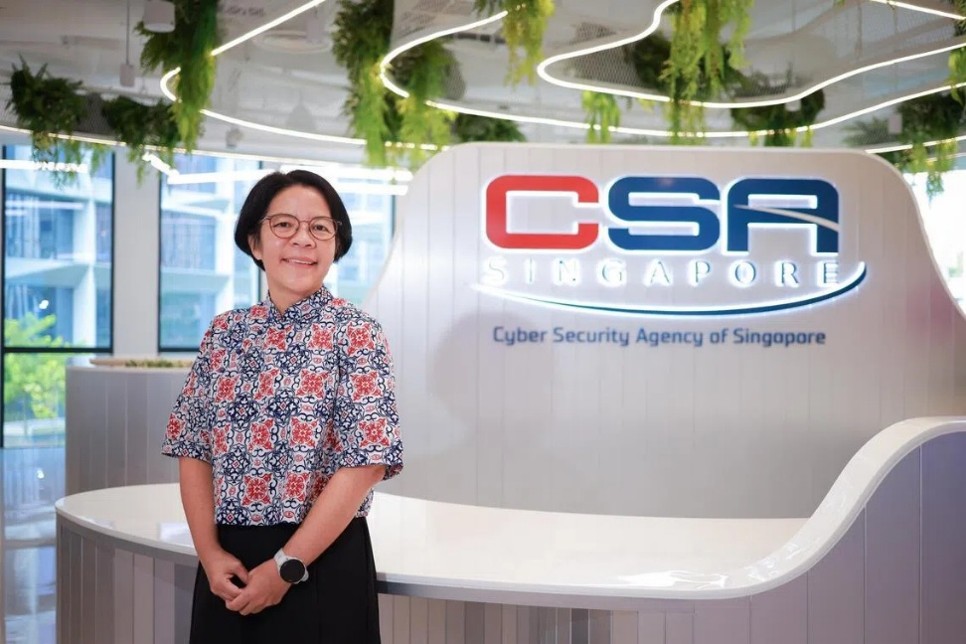
Trong cuộc phỏng vấn đầu tiên kể từ khi trở thành CEO Cơ quan An ninh mạng Singapore vào tháng 7, bà Gwenda Fong nói một bài học quan trọng là hệ thống phòng thủ không thể chỉ tập trung ngăn kẻ tấn công xâm nhập.
Các nhóm mối đe dọa dai dẳng nâng cao như UNC3886 thường nhắm vào những mục tiêu cụ thể và có thể tìm cách xâm nhập ngay cả khi hệ thống được bảo vệ chặt chẽ.
“Bạn phải giả định rằng những kẻ tấn công có nguồn lực và năng lực tốt nhất rồi sẽ tìm được cách xâm nhập,” bà Fong nói ngày 3-9.
Vì vậy, các đơn vị vận hành những hệ thống thiết yếu phải giả định kẻ tấn công đã ở bên trong mạng lưới, đồng thời liên tục giám sát và truy tìm hoạt động bất thường.
Dùng AI phát hiện lỗ hổng
Các công cụ AI do Cơ quan Công nghệ Chính phủ Singapore phát triển đang hỗ trợ công việc này.
Một công cụ tự động kiểm thử xâm nhập khoảng 2.000 hệ thống chính phủ, trong đó có những hệ thống chứa dữ liệu và giao dịch của người dân. Phần mềm mô phỏng các cuộc tấn công để tìm lỗ hổng mà tin tặc có thể khai thác. Công cụ thứ hai quét mã nguồn của các ứng dụng và hệ thống chính phủ để phát hiện điểm yếu, giúp các cơ quan khắc phục trước khi bị tấn công.
Singapore chưa công bố những cơ quan nào đang sử dụng các công cụ này và đang đánh giá khả năng mở rộng sang các lĩnh vực thiết yếu khác.
Nước này xác định 11 lĩnh vực hạ tầng thông tin trọng yếu, gồm chính phủ, hàng không, y tế, giao thông đường bộ, hàng hải, truyền thông, an ninh và dịch vụ khẩn cấp, nước, ngân hàng – tài chính, năng lượng và thông tin – truyền thông.
Sau vụ UNC3886, cơ quan an ninh mạng Singapore cũng bắt đầu thường xuyên quét các hệ thống thiết yếu kết nối Internet để phát hiện những điểm có thể bị lợi dụng để xâm nhập, như phần mềm chưa được cập nhật bản vá hoặc cấu hình yếu.
“Điều này giống như đi dọc hành lang chung của một khu nhà để xem cửa ra vào và cửa sổ có đang mở hay không. Chúng tôi không chủ động thăm dò mà chỉ quét từ bên ngoài để xem những điểm nào đang mở và có thể trở thành lối vào,” bà Fong nói.
An ninh mạng thành vấn đề chiến lược
Singapore cũng đang tăng cường bảo vệ chuỗi cung ứng của các hệ thống thiết yếu, bởi một cuộc tấn công vào nhà cung cấp có thể làm lộ dữ liệu hoặc gây gián đoạn dịch vụ ở các khâu phía sau.
Nước này trước đó đã triển khai công cụ phát hiện mối đe dọa do một cơ quan kỹ thuật thuộc Bộ Quốc phòng phát triển cho các đơn vị vận hành hệ thống thiết yếu, đồng thời chia sẻ thông tin tình báo về các mối đe dọa với họ.
Theo bà Fong, an ninh mạng đang chuyển từ một vấn đề kỹ thuật thành một lĩnh vực chiến lược, liên quan trực tiếp đến an ninh quốc gia, kinh tế số và niềm tin của công chúng.
Sự thay đổi này xuất phát từ việc hoạt động mạng ngày càng trở thành công cụ cạnh tranh chiến lược, địa chính trị ảnh hưởng nhiều hơn đến khả năng tiếp cận các công nghệ như chip tiên tiến và mô hình AI, trong khi xã hội ngày càng phụ thuộc vào hạ tầng số.
Theo báo cáo Singapore Cyber Landscape 2024, hoạt động bị nghi ngờ liên quan đến các nhóm mối đe dọa dai dẳng nâng cao tại Singapore đã tăng gấp 4 lần từ năm 2021 đến 2024. Bà Fong cho rằng xu hướng này sẽ tiếp tục khi kẻ tấn công có thêm các công cụ AI.
“Những thay đổi này đã làm thay đổi căn bản bản chất của an ninh mạng,” bà nói. “Đây là một lĩnh vực mang tính chiến lược hơn nhiều và về bản chất là bảo vệ niềm tin vào hạ tầng số của chúng ta.”
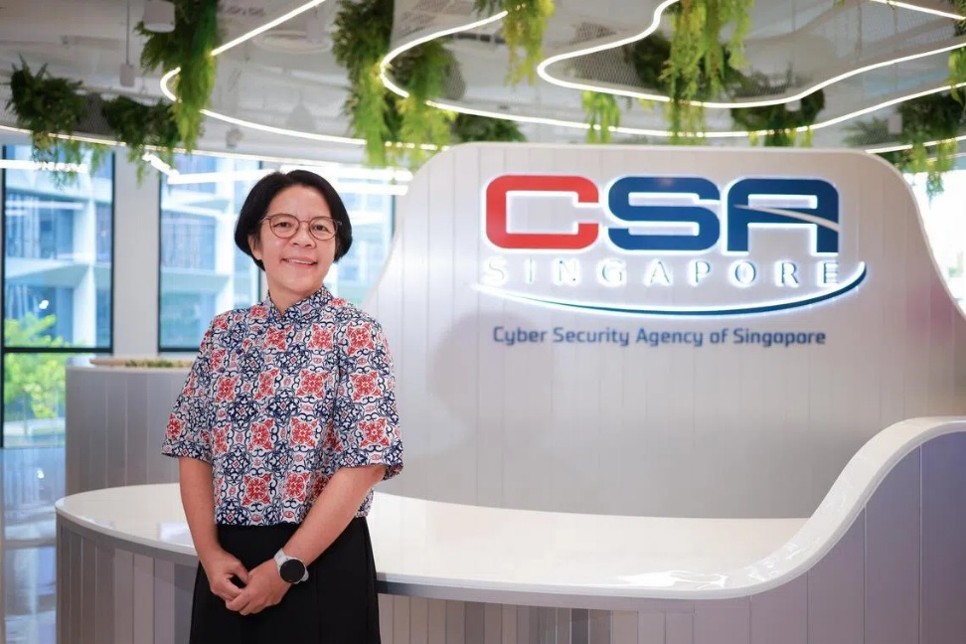
Gwenda Fong đảm nhiệm vị trí CEO Cơ quan An ninh mạng Singapore và Ủy viên An ninh mạng từ ngày 1-7. Ảnh: The Straits Times