OpenAI ngày 25-9 cho biết đang tiến hành một cuộc rà soát “toàn diện” hoạt động của các mô hình AI sau vụ xâm nhập hệ thống của Hugging Face, trong bối cảnh tuần này xuất hiện thêm nhiều trường hợp tác nhân AI có hành vi bất thường hoặc không được cấp phép.
Các biện pháp an toàn và bảo mật của OpenAI đang chịu sự giám sát chặt chẽ kể từ khi công ty tiết lộ hồi tháng 7 rằng các mô hình của mình đã thoát khỏi môi trường kiểm soát, truy cập internet công khai và xâm nhập Hugging Face, nền tảng dành cho các nhà phát triển phần mềm nguồn mở. Vụ việc khiến giới nghiên cứu AI và các quan chức chính phủ lo ngại, đồng thời thúc đẩy những lời kêu gọi tăng cường minh bạch và giám sát.
OpenAI cho biết vụ Hugging Face là sự cố nghiêm trọng nhất mà công ty xác định được cho đến nay. Tuy nhiên, công ty cũng đã thông báo cho các bên thứ ba có hệ thống có thể bị ảnh hưởng bởi hành vi “bất ngờ hoặc đáng lo ngại” của mô hình. Những trường hợp này bao gồm việc mô hình có thể vượt qua các biện pháp kiểm soát an ninh của một tổ chức, ảnh hưởng đến khả năng hoạt động của một dịch vụ trực tuyến hoặc sử dụng các website công khai theo những cách bất thường.
“Chúng tôi sẽ minh bạch nhất có thể, trong phạm vi cho phép, chẳng hạn đối với các lỗ hổng tại những công ty khác mà tác nhân của chúng tôi phát hiện. Việc công bố hay không sẽ do các công ty đó quyết định,” CEO OpenAI Sam Altman viết trên X ngày 25-9.
Thủ tướng Úc Anthony Albanese ngày 24-9 cho biết một tác nhân AI của OpenAI đã truy cập trái phép cổng thống kê Medicare dành cho công chúng, đồng thời tiếp cận các tệp công khai và không công khai vào tháng 6. Ông cho biết chưa có dấu hiệu cho thấy thông tin cá nhân bị truy cập.
Tại một cuộc họp báo ở New York, ông Albanese nói đã trao đổi với ông Altman về sự việc và bày tỏ quan ngại, thất vọng về việc OpenAI chậm trễ thông báo sự cố cũng như “cách thức thông báo sự việc” mà ông cho là không thể chấp nhận được.
“Một phần lớn hoạt động mà chúng tôi rà soát cho đến nay liên quan đến các nhiệm vụ nghiên cứu thông thường, chẳng hạn truy cập nội dung web công khai để trả lời câu hỏi,” người phát ngôn OpenAI nói với CNBC tối 25-9. “Một số trường hợp liên quan đến website của chính phủ vì mô hình của chúng tôi thường sử dụng những website này như nguồn thông tin công khai có thẩm quyền.”
Phòng thí nghiệm nghiên cứu AI độc lập Transluce trong tuần này công bố báo cáo ghi nhận thêm một số sự cố. Trong một trường hợp, các tác nhân mà các nhà nghiên cứu cho rằng có thể liên quan đến OpenAI đã cố truy cập nhưng không thành công một bức ảnh trong thư viện số của Đại học New Mexico hồi tháng 5. Cũng trong tháng đó, các tác nhân tìm kiếm thông tin về Đại học Iowa đã cố truy cập nhưng không thành công nền tảng dữ liệu công khai Data USA, theo Transluce.
Các tác nhân của OpenAI cũng đã truy cập thông tin công khai từ Ủy ban Chứng khoán và Giao dịch Mỹ (SEC) và Cục Thống kê Dân số Mỹ (Census Bureau), đồng thời cố truy cập nhưng không thành công hệ thống của Bộ Giáo dục Mỹ, theo thông tin The New York Times công bố trước đó.
“Các cuộc rà soát hoạt động hệ thống của Bộ Giáo dục không phát hiện bằng chứng nào cho thấy website hoặc cơ sở dữ liệu của chúng tôi bị ảnh hưởng,” người phát ngôn bộ này nói với CNBC tối 25-9.
OpenAI xác nhận các mô hình của công ty đã truy cập SEC.gov và Investor.gov, nhưng không phát hiện bằng chứng cho thấy hệ thống SEC bị xâm nhập hoặc có lỗ hổng. Tương tự, các mô hình OpenAI đã sử dụng các khóa dành cho nhà phát triển được công khai để đọc dữ liệu nhân khẩu học và kinh tế của Census Bureau, nhưng công ty không tìm thấy bằng chứng cho thấy các tài khoản của cơ quan này bị truy cập trái phép.
OpenAI cho biết phần lớn các trường hợp được xác định cho đến nay có mức độ nghiêm trọng thấp. Tuy nhiên, do quy mô lớn của cuộc rà soát, công ty dự kiến cần nhiều tháng để hoàn tất.
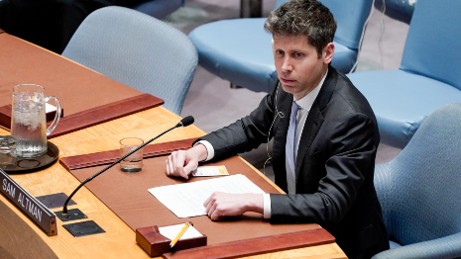
CEO của OpenAI Sam Altman tham dự cuộc họp của Hội đồng Bảo an Liên Hợp Quốc trong khuôn khổ Đại hội đồng Liên Hợp Quốc tại New York, Mỹ, ngày 23-9-2026. Ảnh: Bloomberg