Một vụ tấn công mạng có thể khiến nhà máy phải ngừng sản xuất, hàng trăm công nhân không thể làm việc và hàng hóa không đến được khách hàng. Tin tặc không cần chiếm quyền điều khiển máy móc hay phá hỏng thiết bị. Chỉ cần khóa những hệ thống máy tính mà doanh nghiệp dùng để quản lý nguyên liệu, đơn hàng và hoạt động sản xuất, chúng cũng có thể làm đình trệ cả nhà máy.
Tháng 7-2025, nhà sản xuất cửa sổ và cửa ra vào Wibaie của Pháp phải ngừng hoạt động sau một vụ tấn công mạng. Khoảng 600 nhân viên không thể làm việc khi công ty tìm cách khắc phục sự cố. Theo báo cáo của Kaspersky ICS CERT, nhóm tin tặc Qilin nhận trách nhiệm về vụ tấn công.
Một năm sau, Fairlife, hãng sản xuất sữa và đồ uống dinh dưỡng thuộc Coca-Cola, cũng phải tạm dừng hoạt động sản xuất tại Mỹ sau khi phát hiện tin tặc truy cập trái phép vào một phần hệ thống, trong đó có các hệ thống liên quan đến sản xuất.
Coca-Cola cho biết đã kích hoạt quy trình ứng phó sự cố và duy trì hoạt động kinh doanh, đồng thời thuê chuyên gia an ninh mạng hỗ trợ điều tra. Công ty khẳng định chất lượng và độ an toàn của sản phẩm không bị ảnh hưởng, nhưng phải tạm ngừng sản xuất tại Mỹ trong khi khôi phục các hệ thống bị tác động. Đến ngày 27-7, Fairlife cho biết đã khôi phục phần lớn hoạt động tại bốn cơ sở sản xuất ở Mỹ.
Những sự cố này cho thấy một cuộc tấn công mạng có thể nhanh chóng biến thành vấn đề ngoài đời thực: công nhân phải nghỉ việc, dây chuyền ngừng chạy và doanh nghiệp không thể giao hàng đúng hạn. Với những công ty cung cấp nguyên liệu hoặc linh kiện cho nhiều đối tác, sự gián đoạn còn có thể lan sang các nhà máy khác.
Không cần phá máy móc vẫn có thể làm nhà máy ngừng chạy
Theo báo cáo công bố ngày 10-8-2026, công ty an ninh mạng công nghiệp Dragos ghi nhận 1.140 vụ tấn công bằng mã độc tống tiền được công khai nhắm vào các tổ chức công nghiệp trên toàn cầu trong quý II-2026, tăng 12% so với 1.020 vụ trong quý trước.
Ngành sản xuất chịu ảnh hưởng nhiều nhất, với 747 vụ, chiếm 65% tổng số vụ được ghi nhận. Các doanh nghiệp cung cấp thiết bị, dịch vụ kỹ thuật và tích hợp hệ thống điều khiển công nghiệp ghi nhận 117 vụ. Vận tải và logistics đứng thứ ba với 95 vụ. Thiệt hại đối với hoạt động sản xuất chủ yếu xuất phát từ việc các hệ thống máy tính hỗ trợ vận hành bị mã hóa hoặc phải tắt để ngăn sự cố lan rộng.
Điều này có thể xảy ra khi tin tặc xâm nhập hệ thống hoạch định nguồn lực doanh nghiệp (Enterprise Resource Planning – ERP). Đây là phần mềm giúp doanh nghiệp quản lý những công việc cốt lõi như nhận đơn hàng, mua nguyên liệu, theo dõi hàng tồn kho, tính toán chi phí và lập kế hoạch sản xuất.
Có thể hình dung ERP như một trung tâm điều phối của nhà máy. Khi khách hàng đặt hàng, hệ thống giúp doanh nghiệp xác định cần sản xuất bao nhiêu sản phẩm, cần mua thêm nguyên liệu nào, hàng đang nằm ở kho nào và khi nào phải giao. Nếu hệ thống này bị khóa, nhà máy có thể mất khả năng nắm bắt tình trạng đơn hàng và nguyên liệu, không biết cần ưu tiên sản xuất mặt hàng nào hoặc phải điều phối hàng hóa ra sao.
Máy móc có thể vẫn nguyên vẹn, công nhân vẫn có mặt, nhưng nhà máy không đủ thông tin để tiếp tục vận hành bình thường. Doanh nghiệp có thể phải tạm dừng dây chuyền cho đến khi khôi phục được hệ thống hoặc tìm cách xử lý công việc bằng phương án thủ công.
Các hệ thống khác cũng có thể tạo ra điểm nghẽn tương tự. Phần mềm quản lý kho, điều phối xe tải, đặt lịch giao hàng và theo dõi đơn vận chuyển đều có vai trò trong việc đưa nguyên liệu đến nhà máy và chuyển sản phẩm đến khách hàng. Nếu một mắt xích bị gián đoạn, những doanh nghiệp phụ thuộc vào nó cũng có thể chịu ảnh hưởng.
AI giúp tin tặc tìm đường vào những hệ thống phức tạp
Những hệ thống điều khiển trong nhà máy điện, cơ sở dầu khí và dây chuyền sản xuất thường sử dụng thiết bị chuyên dụng, phần mềm riêng và các quy trình kỹ thuật phức tạp. Muốn tìm cách xâm nhập, tin tặc trước đây thường phải có kiến thức chuyên môn và dành nhiều thời gian nghiên cứu cách hệ thống vận hành.
AI có thể rút ngắn quá trình này bằng cách hỗ trợ đọc tài liệu kỹ thuật, phân tích mã nguồn, nhận diện thiết bị và tìm kiếm điểm yếu trong cấu hình. Những công việc vốn đòi hỏi người có kinh nghiệm có thể trở nên dễ tiếp cận hơn với các đối tượng ít kiến thức kỹ thuật.
Garrett Bladow, kỹ sư tại Dragos, cho biết công ty đã trực tiếp thử nghiệm các mô hình AI trong những hoạt động mô phỏng tấn công và ghi nhận khả năng hỗ trợ phân tích hệ thống công nghiệp. Trong một số thử nghiệm, khi được cung cấp đủ thông tin, mô hình có thể nhận diện thiết bị, xác định nhà sản xuất và tìm cách tiếp cận những hệ thống điều khiển bên trong mạng.
Dragos cũng cho biết họ đã điều tra những sự cố trong đó đối tượng tấn công sử dụng AI ở giai đoạn đầu, chẳng hạn để tìm hiểu mạng máy tính và xác định các hệ thống có liên quan đến hạ tầng thiết yếu. Những điểm yếu quen thuộc như tài khoản bị đánh cắp, thiết bị kết nối Internet thiếu bảo vệ và quyền truy cập từ xa không được kiểm soát vẫn là những con đường xâm nhập phổ biến.
Một nguy cơ khác xuất hiện khi chính doanh nghiệp đưa AI vào hoạt động sản xuất. Robert M. Lee, đồng sáng lập kiêm CEO Dragos, cảnh báo tốc độ ứng dụng AI trong công nghiệp đang vượt trước khả năng giám sát an ninh của nhiều tổ chức. Lee cho rằng doanh nghiệp cần hiểu rõ hệ thống AI đang kết nối với những thiết bị nào, có quyền thực hiện những hành động gì và con người có thể can thiệp ra sao khi xảy ra sự cố. Nếu triển khai quá nhanh mà không kiểm tra đầy đủ, AI có thể tạo thêm những điểm yếu trong một môi trường vốn đã phức tạp.
Một vụ tấn công có thể kéo theo nhiều doanh nghiệp
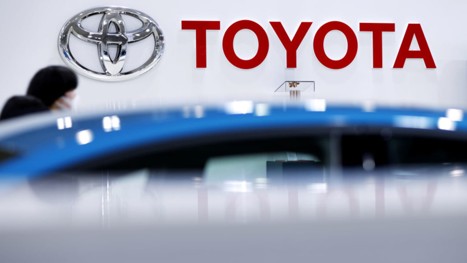
Một vụ tấn công mạng vào nhà cung cấp linh kiện nhỏ từng khiến Toyota phải dừng sản xuất trên toàn bộ 14 nhà máy tại Nhật Bản trong một ngày.
Ngày 28-2-2022, Kojima Industries, doanh nghiệp cung cấp linh kiện nhựa và linh kiện điện tử cho Toyota, phát hiện máy chủ bị nhiễm mã độc. Sự cố khiến công ty không thể vận hành bình thường hệ thống đặt hàng và trao đổi dữ liệu giao linh kiện với khách hàng. Để tránh dây chuyền sản xuất bị ảnh hưởng kéo dài do thiếu phụ tùng, Toyota quyết định đóng cửa toàn bộ nhà máy trong nước vào ngày hôm sau.
Theo Reuters, việc ngừng sản xuất ảnh hưởng đến sản lượng khoảng 13.000 xe. Các nhà máy của hai hãng xe thuộc tập đoàn Toyota là Hino và Daihatsu cũng bị tác động. Trong khi đó, Kojima Industries cho biết có thể mất đến hai tuần để khôi phục hoàn toàn hệ thống máy tính.
Vụ việc cho thấy một doanh nghiệp không cần trực tiếp bị tấn công vẫn có thể chịu thiệt hại. Khi nhà cung cấp không thể xử lý đơn hàng hoặc giao linh kiện đúng hạn, dây chuyền của khách hàng cũng có nguy cơ phải dừng lại. Một sự cố tại một mắt xích có thể nhanh chóng ảnh hưởng đến cả mạng lưới doanh nghiệp.
Với những doanh nghiệp sản xuất thực phẩm, sự gián đoạn còn có thể ảnh hưởng đến việc bảo quản nguyên liệu và hàng hóa. Trong các ngành sử dụng hóa chất, dầu khí hoặc quy trình nhiệt độ và áp suất cao, mất khả năng theo dõi hoạt động cũng có thể tạo ra rủi ro về an toàn lao động và môi trường.
Vấn đề là nhiều nhà máy đang sử dụng hệ thống được lắp đặt qua nhiều thế hệ. Một cơ sở có thể vận hành máy móc cũ, bộ điều khiển của một nhà cung cấp, phần mềm quản lý của đơn vị khác và dịch vụ bảo trì từ xa do bên thứ ba cung cấp. Chỉ một tài khoản hoặc một thiết bị kết nối không được bảo vệ đúng cách cũng có thể trở thành lối vào cho tin tặc.
Thay thế toàn bộ hệ thống thường tốn kém và có thể buộc doanh nghiệp dừng sản xuất trong thời gian dài. Nhưng tiếp tục sử dụng thiết bị đã hết thời hạn hỗ trợ, không còn được cập nhật bảo mật cũng khiến nguy cơ tăng lên.
Theo Dragos, những tổ chức có khả năng giám sát mạng công nghệ vận hành (OT) tốt hơn có thể phát hiện và khống chế sự cố nhanh hơn. Trong báo cáo an ninh mạng OT năm 2026, công ty cho biết các tổ chức có khả năng giám sát OT toàn diện phát hiện và khống chế sự cố mã độc tống tiền trung bình trong năm ngày, so với mức trung bình 42 ngày của toàn ngành.
Khoảng thời gian tin tặc tồn tại trong hệ thống mà không bị phát hiện càng dài, chúng càng có cơ hội mở rộng quyền truy cập, lấy cắp dữ liệu hoặc tìm cách tác động đến hoạt động của doanh nghiệp.
Nhà máy cần có phương án khi máy tính không còn hoạt động
Các biện pháp như cài đặt tường lửa, cập nhật phần mềm, sử dụng mật khẩu mạnh và hạn chế quyền truy cập từ xa vẫn rất cần thiết. Nhưng doanh nghiệp cũng phải chuẩn bị cho tình huống những biện pháp phòng ngừa không ngăn được mọi cuộc tấn công.
Một nhà máy cần biết có thể tiếp tục sản xuất trong bao lâu nếu phần mềm quản lý đơn hàng bị khóa. Nhân viên có thể theo dõi lượng nguyên liệu và xử lý đơn hàng bằng phương án thủ công hay không? Hệ thống điều khiển có thể vận hành an toàn nếu mất kết nối với máy chủ trung tâm? Doanh nghiệp có thể khôi phục dữ liệu và cấu hình thiết bị từ bản sao lưu trong bao lâu?
Đây không chỉ là những câu hỏi dành cho bộ phận công nghệ thông tin. Bộ phận sản xuất phải xác định những công đoạn nào có thể duy trì, bộ phận kho vận cần phương án xử lý hàng hóa và đơn hàng, còn lãnh đạo doanh nghiệp phải quyết định thứ tự ưu tiên khôi phục hoạt động.
Nhà cung cấp cũng cần được kiểm soát chặt chẽ. Doanh nghiệp phải biết những đơn vị nào có quyền truy cập từ xa vào hệ thống, quyền đó được giới hạn đến đâu và có thể thu hồi ngay khi phát hiện sự cố hay không.
Cuộc đua ứng dụng AI đang mở ra cơ hội tăng năng suất, tiết kiệm năng lượng và tối ưu hoạt động công nghiệp. Nhưng khi nhà máy ngày càng phụ thuộc vào phần mềm, một cuộc tấn công không chỉ có thể lấy đi dữ liệu mà còn khiến máy móc phải ngừng chạy, công nhân không thể làm việc và hàng hóa không đến được người mua.
Vì vậy, câu hỏi không chỉ là doanh nghiệp có thể ngăn tin tặc xâm nhập hay không, mà còn là họ có thể duy trì sản xuất và khôi phục hoạt động nhanh đến mức nào khi sự cố xảy ra.
Logo của Tập đoàn Toyota Motor tại khu trưng bày Toyota City Showcase, thuộc công viên chủ đề ôtô Mega Web của hãng ở Tokyo, Nhật Bản, ngày 1-11-2021. Một vụ tấn công mạng vào nhà cung cấp linh kiện nhỏ vào tháng 2-2022 từng khiến Toyota phải dừng sản xuất trên toàn bộ 14 nhà máy tại Nhật Bản trong một ngày. Ảnh: Bloomberg
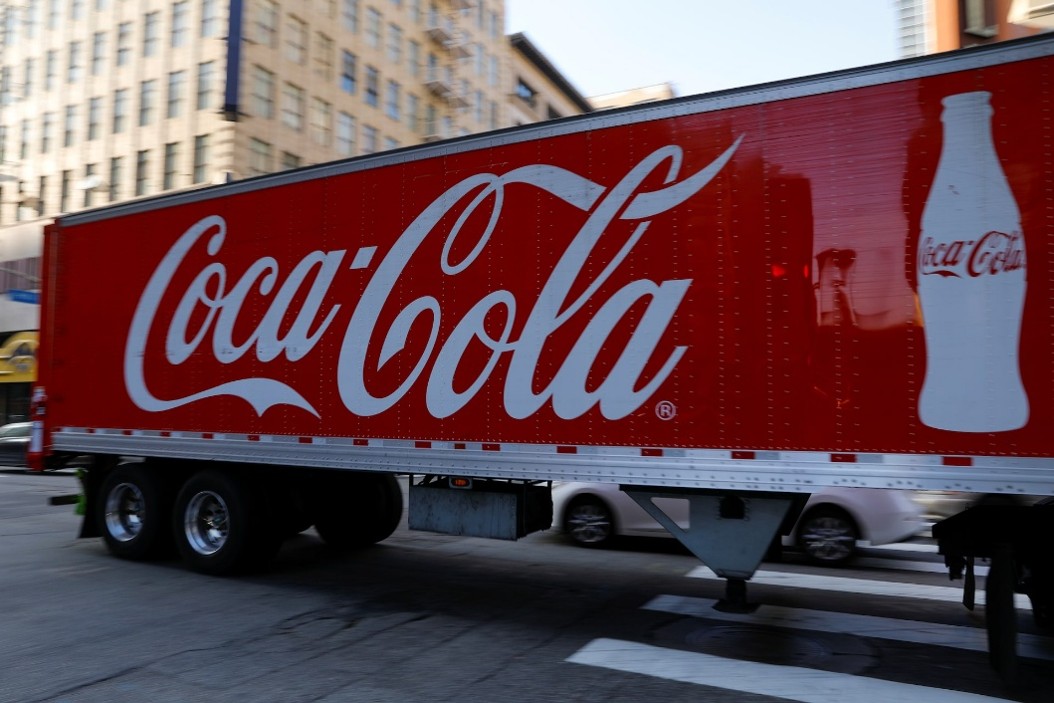
Một xe tải của Coca-Cola di chuyển qua khu vực trung tâm thành phố Los Angeles, bang California, Mỹ. Fairlife, hãng sản xuất sữa và đồ uống dinh dưỡng thuộc Coca-Cola, đã phải tạm dừng hoạt động sản xuất tại Mỹ Ảnh: Reuters
Tài liệu tham khảo:
https://www.dragos.com/blog/ai-ot-threat-landscape
https://www.weforum.org/stories/artificial-intelligence/critical-infrastructure-ai-adoption-why-visibility-must-come-first
https://ics-cert.kaspersky.com/publications/reports/2025/12/18/a-brief-overview-of-the-main-incidents-in-industrial-cybersecurity-q3-2025/
https://www.reuters.com/business/coca-cola-says-fairlife-halts-us-production-after-cyber-attack-2026-07-16/
https://www.cnbc.com/2022/02/28/toyota-suspends-all-domestic-factory-operations-after-suspected-cyber-attack.html