Một cuộc tấn công mạng có thể khiến siêu thị phải đổ bỏ hàng tấn thực phẩm, làm áp lực nước sinh hoạt sụt giảm hoặc đẩy các chế phẩm máu vào tình trạng nguy hiểm. Những sự cố tại châu Âu và Mỹ trong những tuần lễ gần đây cho thấy tin tặc không chỉ nhắm đến dữ liệu hay tài khoản trực tuyến, mà còn tìm cách can thiệp vào những thiết bị đang trực tiếp vận hành các dịch vụ thiết yếu.
Trí tuệ nhân tạo (AI) chưa được xác định là công cụ đứng sau các vụ tấn công tủ lạnh tại châu Âu. Tuy nhiên, công nghệ này đang giúp tin tặc tìm hiểu hệ thống công nghiệp, nhận diện điểm yếu và phát triển phương thức khai thác nhanh hơn, làm gia tăng sức ép lên những hạ tầng vốn được thiết kế để hoạt động ổn định trong nhiều năm.
Hàng trăm siêu thị phải bỏ thực phẩm
Rạng sáng 12-10, nhân viên một siêu thị Intermarché ở Gradignan, miền tây nam nước Pháp, phát hiện khu vực bảo quản lạnh bị ngập nước. Khi kiểm tra, chủ cửa hàng Charles Dezon nhận ra nhiệt độ trong phòng lạnh đã tăng lên 50 độ C. Một lượng lớn thực phẩm đông lạnh không còn bảo đảm an toàn và phải loại bỏ.
Ông Dezon cho biết cửa hàng mất khoảng 21.000 euro tiền hàng tính theo giá nhập. Sự cố nằm trong đợt tấn công mạng quy mô lớn nhắm vào hệ thống điều khiển tủ lạnh và tủ đông tại hàng trăm siêu thị trên khắp nước Pháp.
Theo Le Monde, khoảng 300 cửa hàng thuộc hệ thống Intermarché và Netto bị ảnh hưởng. Khoảng 100 cửa hàng Coopérative U, 80 cửa hàng Carrefour và 30 cửa hàng Monoprix cũng gặp sự cố. Một số cửa hàng phải đóng cửa trong buổi sáng để dọn bỏ hàng hóa, vệ sinh khu vực bảo quản và kiểm tra thiết bị. Thiệt hại toàn ngành được ước tính có thể lên đến hàng chục triệu euro.
Tin tặc không cần xâm nhập hệ thống thanh toán hay đánh cắp thông tin khách hàng. Chúng can thiệp vào phần mềm điều khiển thiết bị làm lạnh, kích hoạt chu trình rã đông ở cường độ cao và kéo dài. Nhiệt độ trong các tủ đông tăng lên, trong khi chu kỳ rã đông bị kéo dài từ một giờ thành tám giờ, khiến hệ thống cảnh báo phát tín hiệu chậm hơn.
Một số thiết bị bị hư hỏng, thậm chí phát sinh hỏa hoạn. Cơ quan công tố Paris mở cuộc điều tra hình sự, trong khi Thủ tướng Pháp yêu cầu Cơ quan An ninh mạng quốc gia vào cuộc.
Chưa đầy ba tuần sau, sự cố tương tự lan sang nhiều nước châu Âu. Ngày 2-11, các hệ thống làm lạnh tại siêu thị ở tám quốc gia bị can thiệp, khiến nhiều cửa hàng phải loại bỏ lượng lớn thực phẩm.
Tại Thụy Điển, một cửa hàng thuộc chuỗi ICA ở Stockholm ghi nhận nhiệt độ trong toàn bộ tủ đông tăng lên 50 độ C. Quản lý cửa hàng cho biết hàng hóa gần như không thể cứu vãn. ICA xác nhận 23 cửa hàng bị ảnh hưởng, trong khi chuỗi Coop ghi nhận bảy cửa hàng gặp sự cố. Tại Bỉ, Carrefour cho biết 15 cửa hàng bị tấn công.
Các cửa hàng sau đó khôi phục hoạt động, nhưng một số hệ thống làm lạnh phải tạm thời ngắt kết nối Internet để kiểm tra. Coop cũng chuyển dần từ kết nối 4G sang 5G và thay các thiết bị truyền dẫn cũ nhằm giảm nguy cơ bị xâm nhập.
Những vụ việc này cho thấy một thiết bị tưởng như đơn giản trong siêu thị có thể trở thành điểm yếu gây thiệt hại trực tiếp cho hoạt động kinh doanh. Khi hệ thống điều khiển nhiệt độ bị chiếm quyền, hàng hóa trị giá hàng tram ngàn euro có thể hư hỏng chỉ sau một đêm.
Từ thực phẩm đến chế phẩm máu và nước sinh hoạt
Rủi ro không dừng lại ở các cửa hàng bán lẻ. Ngày 2-11, hệ thống điều khiển nhiệt độ tại ba cơ sở bảo quản huyết tương của Cơ quan Máu Quốc gia Pháp (EFS) cũng bị can thiệp. Các ngưỡng nhiệt độ và chế độ rã đông bị điều chỉnh lên mức rất cao, đe dọa những chế phẩm được lưu trữ để phục vụ truyền máu và sản xuất thuốc.
Tuy nhiên, lần này hậu quả đã được ngăn chặn. Hệ thống giám sát và cảnh báo phát hiện bất thường, giúp nhân viên kịp thời xử lý và chuyển các chế phẩm đến nơi an toàn. EFS xác nhận không có chế phẩm máu hay mẫu xét nghiệm nào bị hư hại; hoạt động thu gom và phân phối máu vẫn diễn ra bình thường.
Trường hợp này cho thấy hệ thống cảnh báo và phương án ứng phó có thể quyết định việc một cuộc tấn công chỉ dừng ở nguy cơ hay trở thành sự cố gây hậu quả thực tế.
Ở Mỹ, mục tiêu của tin tặc còn trực tiếp liên quan đến nguồn nước sinh hoạt. Ngày 30-7, Cục Điều tra Liên bang (FBI) và Cơ quan Bảo vệ Môi trường (EPA) cảnh báo các đơn vị cấp nước và xử lý nước thải tại ít nhất bảy bang đã báo cáo những vụ xâm nhập nhắm vào bộ điều khiển công nghiệp.
Tin tặc truy cập từ xa vào các bộ điều khiển kết nối Internet, thay đổi địa chỉ mạng và mật khẩu, khiến nhân viên mất khả năng giám sát hoặc điều khiển thiết bị. FBI ghi nhận một số cơ sở bị giảm áp lực nước và ngập lụt. Khi áp lực trong đường ống giảm, nước ngầm chưa qua xử lý có thể thấm ngược vào hệ thống, làm phát sinh nguy cơ mất an toàn nguồn nước.
Một trường hợp cụ thể được CBS News đưa tin là Cơ quan Quản lý Nước Clayton County ở bang Georgia, đơn vị phục vụ khoảng 300.000 cư dân tại khu vực Atlanta. Hoạt động xâm nhập mạng trong tháng 7 khiến áp lực nước giảm, buộc cơ quan này phát cảnh báo người dân đun sôi nước trước khi sử dụng. Dịch vụ được khôi phục trong vài giờ.
Theo CBS News, các cuộc tấn công vào hệ thống nước đã được báo cáo tại ít nhất 12 bang tính đến đầu tháng 8. Một số đơn vị mất khả năng điều khiển thiết bị từ xa và phải chuyển sang vận hành thủ công. Giới chức Mỹ cho biết chưa ghi nhận ảnh hưởng đến chất lượng nước uống trong những vụ việc được báo cáo.
Từ tủ đông siêu thị đến máy bơm nước, điểm chung là tin tặc không nhất thiết phải đánh cắp dữ liệu để gây thiệt hại. Chúng chỉ cần thay đổi một vài thông số điều khiển để làm gián đoạn hoạt động của thiết bị ngoài đời thực.
Những cánh cửa kết nối bị bỏ ngỏ
Các thiết bị bị nhắm đến thuộc nhóm công nghệ vận hành (OT), tức những hệ thống phần cứng và phần mềm trực tiếp giám sát, điều khiển máy móc và quy trình vật lý. Chúng hiện diện trong nhà máy, trạm bơm nước, hệ thống điện, kho lạnh và dây chuyền sản xuất.
Một bộ điều khiển công nghiệp có thể nhận tín hiệu từ cảm biến rồi tự động bật máy bơm, đóng mở van hoặc điều chỉnh nhiệt độ. Nhân viên có thể theo dõi và điều khiển thiết bị từ xa thông qua mạng kết nối. Cách vận hành này giúp doanh nghiệp giảm nhân lực và kiểm soát nhiều cơ sở cùng lúc, nhưng cũng tạo thêm đường truy cập mà tin tặc có thể lợi dụng.
Nhiều thiết bị công nghiệp được thiết kế để hoạt động hàng chục năm. Chúng vẫn có thể vận hành bình thường về mặt cơ học, nhưng phần mềm bên trong đã lỗi thời, không còn được nhà sản xuất hỗ trợ hoặc chưa được cập nhật bản vá bảo mật.
Việc nâng cấp cũng không đơn giản như cài đặt một ứng dụng mới. Một thay đổi trong phần mềm điều khiển có thể ảnh hưởng đến cả dây chuyền sản xuất hoặc hệ thống cấp nước, buộc doanh nghiệp phải kiểm tra kỹ trước khi áp dụng. Vì vậy, một số đơn vị tiếp tục sử dụng thiết bị cũ, đồng thời mở kết nối Internet để nhà cung cấp có thể giám sát và bảo trì từ xa.
Trong các vụ tấn công tủ lạnh tại Pháp, những bộ điều khiển làm lạnh có thể truy cập từ xa trở thành mục tiêu. FBI và EPA cũng xác định các bộ điều khiển logic khả trình (PLC) kết nối trực tiếp với Internet là điểm yếu trong các vụ việc tại Mỹ.
Các cơ quan này khuyến cáo đơn vị vận hành không để bộ điều khiển công nghiệp kết nối trực tiếp với Internet, sử dụng mật khẩu riêng và mạnh, giới hạn thiết bị được phép kết nối, đồng thời duy trì khả năng điều khiển thủ công khi hệ thống tự động gặp sự cố.
AI giúp tin tặc hiểu những hệ thống xa lạ
Những điểm yếu trên đã tồn tại từ trước khi AI tạo sinh phổ biến. Tuy nhiên, chính AI có thể giúp tin tặc tiếp cận các hệ thống công nghiệp mà trước đây chúng khó hiểu hoặc thiếu kiến thức để khai thác.
Trong phân tích công bố ngày 10-9, Garrett Bladow, kỹ sư tại Dragos, công ty chuyên về an ninh mạng công nghiệp, dẫn một vụ xâm nhập hệ thống chính phủ Mexico hồi đầu năm. Theo điều tra của Dragos, đối tượng tấn công ban đầu không có kiến thức chuyên môn về hệ thống công nghiệp và cũng không có ý định rõ ràng nhắm vào hạ tầng cấp nước.
Tuy nhiên, mô hình AI đã nhận diện một hệ thống bị xâm nhập có kết nối với mạng lưới của một đơn vị cấp nước thuộc chính phủ. Công cụ AI này còn chỉ dẫn vì sao mạng vận hành đó có giá trị, đồng thời cung cấp thông tin về nhà cung cấp thiết bị, cấu hình và mật khẩu mặc định.
Theo Bladow, AI đã giúp một đối tượng vốn chỉ quen tấn công hệ thống công nghệ thông tin hiểu được cách tiếp cận một môi trường công nghiệp chuyên biệt. Điều này có thể mở rộng số lượng tin tặc có khả năng tìm hiểu và nhắm đến các hệ thống vận hành.
AI còn hỗ trợ tìm kiếm lỗ hổng trên diện rộng. Trong các thử nghiệm với sản phẩm công nghiệp, nhóm nghiên cứu Dragos cho biết những mô hình được cung cấp công cụ và dữ liệu phù hợp đã phát hiện hàng chục lỗ hổng nghiêm trọng chưa từng được biết đến, cùng hàng trăm đến hàng nghìn điểm yếu khác.
Bladow cũng cho biết một nhóm tin tặc mà Dragos theo dõi trước đây cần khoảng 24-48 giờ để phân tích một lỗ hổng mới và phát triển phương thức khai thác. Khi có AI hỗ trợ, khoảng thời gian này có thể rút xuống chỉ còn vài phút trong một số tình huống.
Dù vậy, Dragos nhấn mạnh chưa có bằng chứng cho thấy AI có thể tự hoạt động độc lập, tìm đường xâm nhập nhà máy điện hay hệ thống cấp nước rồi gây sụp đổ. Nguy cơ hiện hữu hơn là AI hỗ trợ con người do thám, tìm hiểu thiết bị và phát triển cách khai thác lỗ hổng nhanh hơn.
Khi một cuộc tấn công mạng trở thành sự cố ngoài đời thực
Các vụ việc tại châu Âu và Mỹ đặt ra một yêu cầu mới cho doanh nghiệp và cơ quan quản lý: bảo vệ hệ thống vận hành không thể chỉ dừng ở việc ngăn tin tặc xâm nhập.
Một siêu thị cần có phương án kiểm soát nhiệt độ và bảo vệ hàng hóa khi bộ điều khiển mất kết nối. Cơ sở bảo quản máu phải có hệ thống cảnh báo độc lập và địa điểm dự phòng để chuyển chế phẩm. Đơn vị cấp nước cần duy trì khả năng điều khiển máy bơm, van và các thiết bị thiết yếu ngay cả khi hệ thống giám sát từ xa bị vô hiệu hóa.
Robert M. Lee, đồng sáng lập kiêm CEO Dragos, cảnh báo trong bài viết trên Diễn đàn Kinh tế Thế giới ngày 11-9 rằng việc đưa AI vào các ngành công nghiệp đang diễn ra nhanh hơn khả năng giám sát an ninh trong môi trường vận hành. Theo ông, doanh nghiệp cần hiểu rõ những thiết bị đang kết nối trong mạng lưới, kiểm soát chặt quyền truy cập và chuẩn bị phương án ứng phó khi hệ thống bị xâm nhập.
Với người tiêu dùng, hậu quả của một cuộc tấn công như vậy có thể rất cụ thể: quầy thực phẩm đông lạnh trống rỗng, cửa hàng phải đóng cửa để xử lý hàng hư hỏng hoặc cảnh báo đun sôi nước trước khi sử dụng. Đằng sau những sự cố ấy là các thiết bị công nghiệp ít được chú ý nhưng đang âm thầm điều khiển nhiều hoạt động thiết yếu.
Khi những thiết bị này ngày càng kết nối với Internet, một điểm yếu trong hệ thống điều khiển có thể nhanh chóng biến thành thiệt hại vật chất. AI chưa phải nguyên nhân của mọi vụ tấn công, nhưng đang khiến khoảng thời gian để phát hiện và xử lý những điểm yếu đó trở nên quý giá hơn.
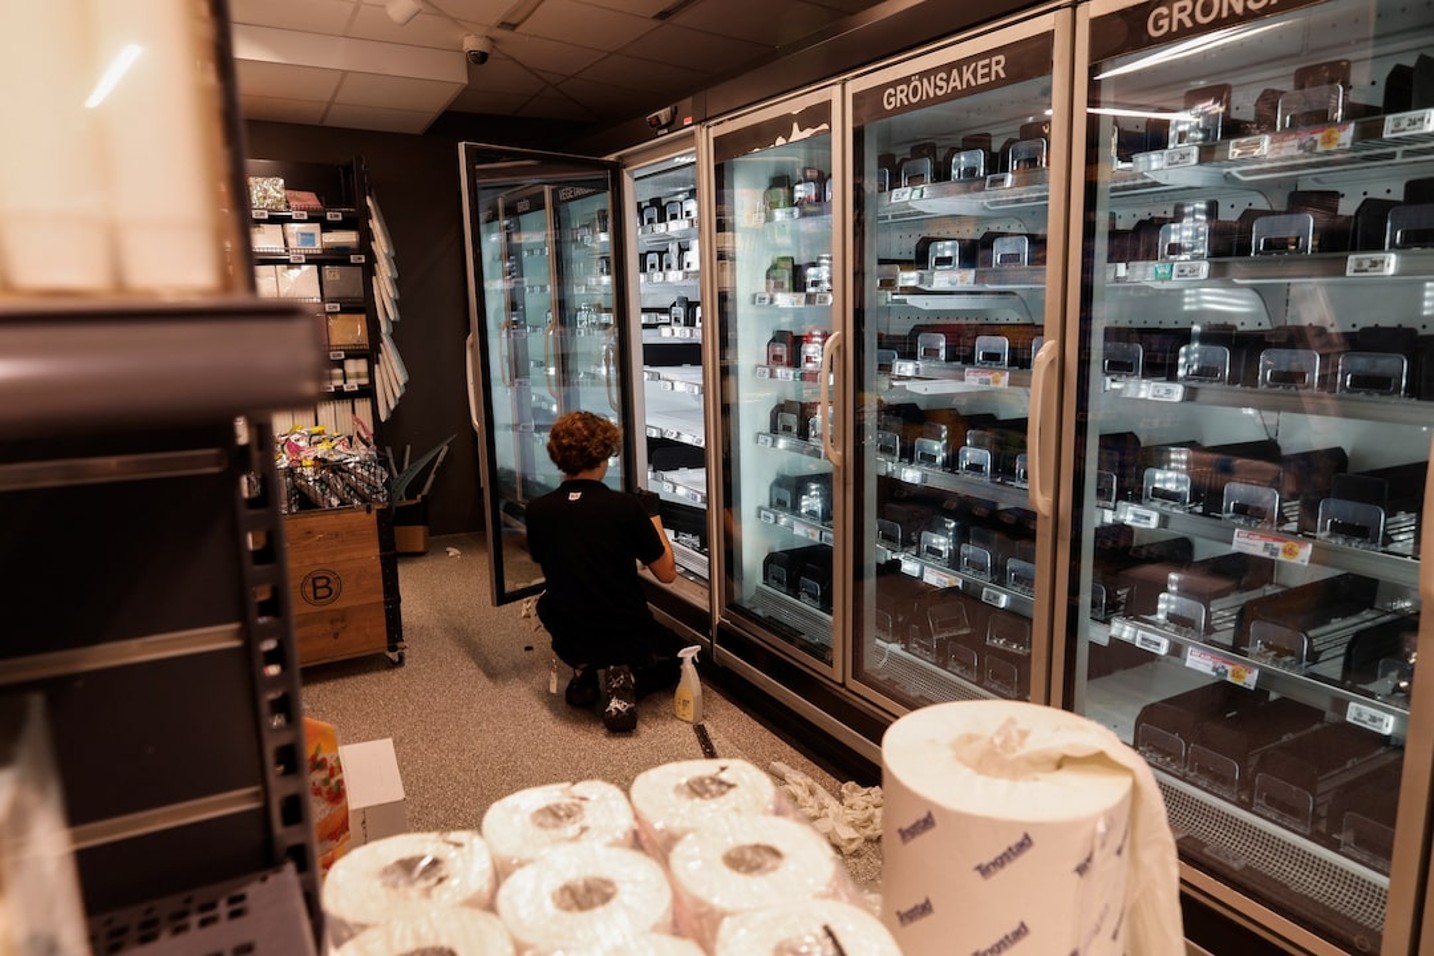
Nhân viên làm việc bên những tủ đông đã được dọn trống tại một cửa hàng ở Stockholm, Thụy Điển, ngày 2-11-2026, sau khi một cuộc tấn công mạng khiến nhiều tủ đông tại đây ngừng hoạt động. Ảnh: Reuters
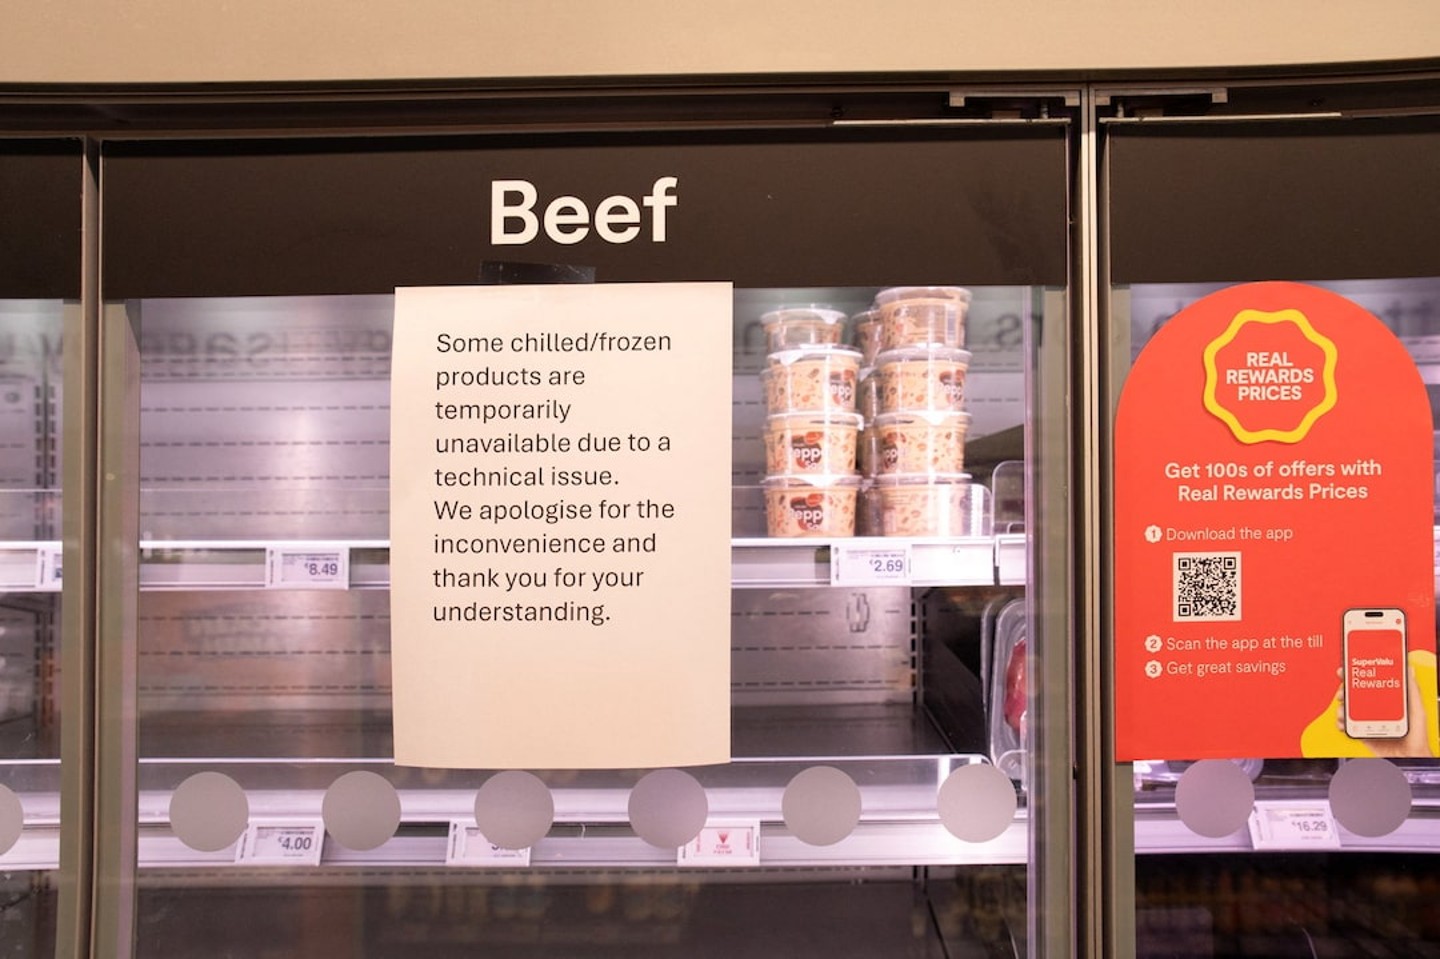
Bảng thông báo một số sản phẩm đông lạnh và cần bảo quản lạnh tạm thời không có sẵn do sự cố kỹ thuật tại một cửa hàng SuperValu ở Blanchardstown, Dublin, Ireland, ngày 2-11-2026. Ảnh: Reuters
Tài liệu tham khảo:
https://www.reuters.com/world/europe/european-supermarkets-rush-patch-vulnerabilities-after-region-wide-fridge-hack-2026-11-03/
https://www.dragos.com/blog/ai-ot-threat-landscape
https://www.weforum.org/stories/artificial-intelligence/critical-infrastructure-ai-adoption-why-visibility-must-come-first
https://www.dragos.com/blog/dragos-industrial-ransomware-analysis-q2-2026
https://industrialcyber.co/utilities-energy-power-water-waste/fbi-and-epa-warn-hackers-target-internet-connected-plcs-at-us-water-utilities-leading-to-operational-disruptions/