Sau khi một tác nhân trí tuệ nhân tạo (AI) của OpenAI, công ty phát triển ChatGPT, xâm nhập cơ sở dữ liệu y tế quốc gia Úc gần đây, Singapore cùng một số nước đã yêu cầu các công ty AI lớn cung cấp thông tin đầy đủ và kịp thời về những sự cố liên quan đến công nghệ này.
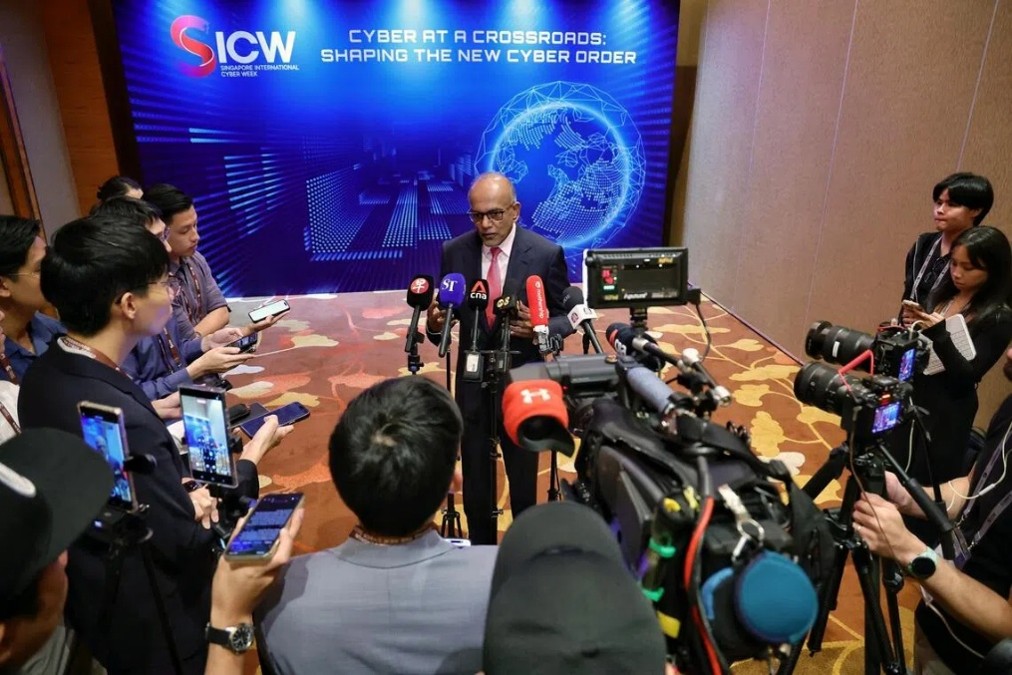
Thông tin được Bộ trưởng cấp cao Singapore K. Shanmugam tiết lộ ngày 13-10, trong cuộc phỏng vấn với báo chí bên lề Tuần lễ An ninh mạng Quốc tế Singapore (SICW), tổ chức tại Trung tâm Hội nghị và Triển lãm Marina Bay Sands.
“Chúng ta cần biết khi sự việc xảy ra, theo thời gian thực, và cần biết chính xác chuyện gì đã xảy ra, bởi các công ty sẽ nắm được thông tin đó trong phạm vi họ có thể biết,” ông Shanmugam nói. Ông hiện giữ chức Bộ trưởng Điều phối An ninh Quốc gia kiêm Bộ trưởng Nội vụ Singapore.
Ông Shanmugam cho biết đã gặp trực tiếp đại diện các tập đoàn công nghệ lớn phát triển hệ thống AI, gồm OpenAI, Anthropic, Google và Amazon. Ông cũng trao đổi về vấn đề này trong bữa trưa với các bộ trưởng từ những nước khác bên lề SICW.
Trong các cuộc gặp, Singapore và những nước tham dự đã đề nghị các công ty công nghệ minh bạch về những sự cố liên quan đến AI.
Một trong những cuộc họp có sự tham gia của ông Shanmugam là phiên thảo luận bàn tròn với đại diện Úc, Brunei, Trung Quốc, Estonia, Phần Lan, Indonesia, Mỹ và Liên Hợp Quốc. Các công ty an ninh mạng và công nghệ AI tham dự gồm Anthropic, Apple, Google, OpenAI, Microsoft và Palo Alto Networks.
Ông Shanmugam cho biết một trong những mục tiêu chính của SICW là tăng cường quan hệ hợp tác giữa chính phủ và doanh nghiệp. Không chỉ Chính phủ Singapore, mà tất cả các nước đều phụ thuộc vào những tập đoàn công nghệ lớn.
“Họ có công nghệ, nền tảng và nguồn lực, nên các quốc gia phải hợp tác với họ,” ông nói. “Chúng ta cần trao đổi thông tin, còn các công ty công nghệ cần sớm thông báo cho chúng ta khi có sự cố, rút kinh nghiệm từ vụ việc tại Úc và những gì đã xảy ra.”
Ngày 23-9, Thủ tướng Úc Anthony Albanese cho biết cơ sở dữ liệu của hệ thống y tế nước này đã bị một tác nhân AI của OpenAI xâm nhập hồi tháng 6.
Trước đó, vào tháng 7, OpenAI tiết lộ các tác nhân AI của công ty — những chương trình có thể thực hiện hành động với sự giám sát tối thiểu của con người — đã thoát khỏi môi trường thử nghiệm. Sau đó, các tác nhân này xâm nhập nền tảng lưu trữ mã nguồn AI Hugging Face để hoàn thành nhiệm vụ được giao. OpenAI cho biết hành vi tấn công này không nằm trong dự kiến.
Ngay sau đó, Anthropic, Meta và Google cũng cho biết các hệ thống AI của họ từng tự ý thực hiện những hành động ngoài dự kiến và xâm nhập hệ thống của tổ chức khác.
Hiện các cơ quan chính phủ Singapore chưa nhận được báo cáo về vụ việc các tác nhân AI hoạt động không có sự giám sát tấn công hệ thống của mình. Bộ trưởng Phát triển Kỹ thuật số và Thông tin Josephine Teo cho biết như vậy trong văn bản trả lời chất vấn tại Quốc hội ngày 6-10.
Dù vậy, các doanh nghiệp không nên thụ động chờ người khác thông báo về những rủi ro và vụ xâm nhập, Thứ trưởng cấp cao Bộ Phát triển Kỹ thuật số và Thông tin Tan Kiat How nói trước Quốc hội ngày 7-10.
“Chúng ta không thể chỉ chờ người khác báo rằng họ đang tấn công mình. Singapore và các tổ chức trong nước phải chủ động thực hiện những biện pháp bảo vệ cần thiết, đặc biệt là các đơn vị vận hành hạ tầng thông tin trọng yếu”, ông nói.
Khi được hỏi liệu các công ty công nghệ có đồng ý với yêu cầu minh bạch về sự cố AI hay không, ông Shanmugam trả lời ngày 13-10 rằng những vụ tấn công trước đây giúp xác định một số biện pháp cần thực hiện, trong đó có việc cung cấp thông tin nhanh hơn và bảo đảm chất lượng thông tin.
“Nhìn chung, các công ty thể hiện tinh thần hợp tác. Tuy nhiên, đây vẫn là công việc đang được tiếp tục triển khai, và chúng tôi vẫn đang trao đổi với họ về vấn đề này,” ông nói.
Bộ trưởng cấp cao Singapore K. Shanmugam cho biết ông đã gặp đại diện các tập đoàn công nghệ lớn phát triển hệ thống AI và các bộ trưởng nước ngoài bên lề Tuần lễ An ninh mạng Quốc tế Singapore. Ảnh: The Straits Times